فایروال نسل جدید (NGFW) چیست و چه تفاوتی با فایروالهای سنتی دارد؟
با پیچیدهتر شدن شبکههای سازمانی و افزایش حملات سایبری، روشهای سنتی حفاظت از شبکه دیگر بهتنهایی پاسخگوی تمام نیازهای امنیتی نیستند. امروزه کاربران از سرویسهای ابری، نرمافزارهای آنلاین، VPN، برنامههای تحت وب و تجهیزات متنوعی استفاده میکنند و بخش زیادی از ترافیک شبکه نیز بهصورت رمزنگاریشده منتقل میشود. در چنین شرایطی، فایروال نسل جدید یا NGFW (Next-Generation Firewall) بهعنوان راهکاری پیشرفتهتر وارد میدان شده است. این تجهیزات علاوه بر قابلیتهای اصلی فایروالهای سنتی، میتوانند برنامههای کاربردی، کاربران، محتوای ترافیک و تهدیدات امنیتی را شناسایی و کنترل کنند.
اما فایروال نسل جدید چیست؟ چرا سازمانها به آن نیاز دارند و تفاوت NGFW با فایروال سنتی دقیقاً در چیست؟ در ادامه بهصورت کامل بررسی میکنیم.
فایروال نسل جدید (NGFW) چیست؟
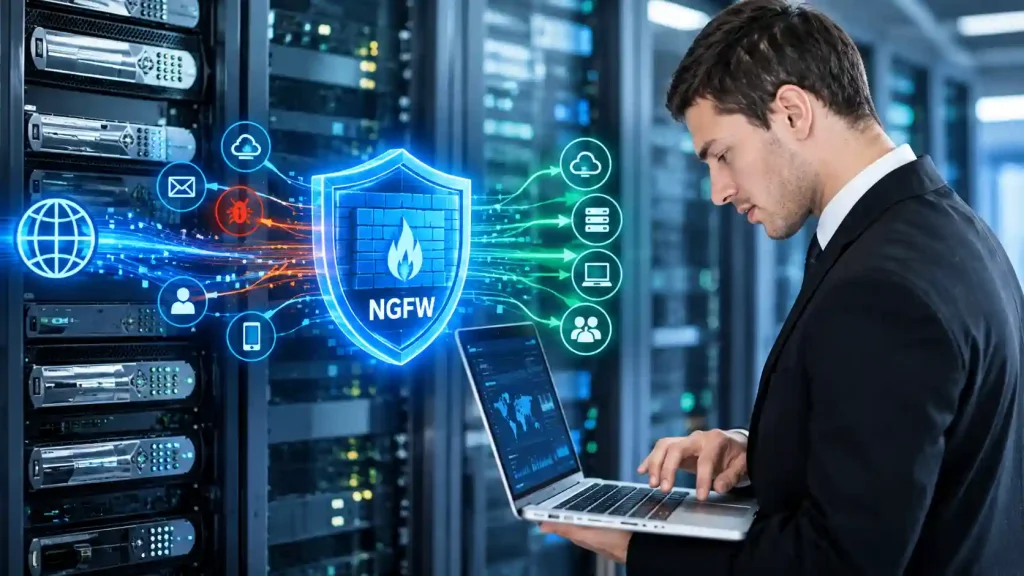
فایروال نسل جدید (NGFW) نوعی فایروال پیشرفته است که قابلیتهای فایروال سنتی را با فناوریهایی مانند Application Control، Deep Packet Inspection، IPS، تشخیص هویت کاربر، بررسی ترافیک رمزنگاریشده و Threat Intelligence ترکیب میکند. فایروالهای سنتی معمولاً تصمیمگیری را بر اساس اطلاعاتی مانند آدرس IP، پورت، پروتکل و وضعیت اتصال انجام میدهند. در مقابل، NGFW میتواند اطلاعات بیشتری از ترافیک استخراج کند و برای مثال تشخیص دهد که یک ترافیک مشخص متعلق به چه برنامهای است، چه کاربری از آن استفاده میکند و آیا محتوای آن حاوی تهدید است یا خیر.
به زبان ساده، یک فایروال سنتی بیشتر میپرسد:
«این ترافیک از کجا آمده و به کجا میرود؟»
اما فایروال نسل جدید میتواند سؤالهای دقیقتری مطرح کند:
«این ترافیک مربوط به چه برنامهای است؟ چه کاربری از آن استفاده میکند؟ محتوای آن چیست و آیا نشانهای از حمله یا بدافزار در آن وجود دارد؟»
همین تفاوت، NGFW را به یکی از مهمترین راهکارهای امنیت شبکه در محیطهای سازمانی تبدیل کرده است.
چرا فایروالهای نسل جدید به وجود آمدند؟
فایروالهای سنتی برای شرایطی طراحی شده بودند که ساختار شبکه سادهتر بود و برنامهها معمولاً از پورتهای مشخصی استفاده میکردند. در آن شرایط، کنترل ترافیک بر اساس IP و Port میتوانست تا حد زیادی امنیت شبکه را تأمین کند. اما شبکههای امروزی تغییر کردهاند: بسیاری از برنامهها از پورتهای مشترک استفاده میکنند، سرویسهای ابری گسترش پیدا کردهاند و حجم زیادی از ارتباطات از طریق HTTPS و پروتکلهای رمزنگاریشده انجام میشود. در نتیجه، صرفاً مشاهده پورت نمیتواند مشخص کند چه برنامهای در حال تبادل اطلاعات است.
برای مثال ممکن است چند سرویس کاملاً متفاوت از پورت 443 استفاده کنند. یک فایروال سنتی که فقط پورت و پروتکل را بررسی میکند، ممکن است همه این ترافیک را در یک دسته قرار دهد؛ درحالیکه NGFW میتواند با استفاده از قابلیتهای شناسایی برنامه و بررسی عمیقتر ترافیک، کنترل دقیقتری ایجاد کند. از طرف دیگر، مهاجمان نیز روشهای خود را تغییر دادهاند. استفاده از رمزنگاری، حملات مبتنی بر برنامههای کاربردی، بدافزارها و روشهای دور زدن کنترلهای امنیتی باعث شده است که کنترل ساده IP و Port دیگر برای بسیاری از شبکهها کافی نباشد.
فایروال سنتی چگونه کار میکند؟
فایروال سنتی را میتوان مانند یک نگهبان در ورودی شبکه تصور کرد. این نگهبان مشخص میکند چه ترافیکی اجازه ورود یا خروج داشته باشد. مهمترین معیارهای تصمیمگیری در فایروال سنتی عبارتاند از:
آدرس IP مبدأ
آدرس IP مقصد
شماره پورت
پروتکل ارتباطی
وضعیت اتصال
بهعنوان مثال، مدیر شبکه میتواند یک قانون تعریف کند که ترافیک ورودی از یک IP خاص مسدود شود یا فقط ارتباطات مربوط به یک پورت مشخص اجازه عبور داشته باشند. این روش همچنان کاربرد دارد و برای کنترل پایه ترافیک شبکه مفید است؛ اما مشکل اصلی زمانی ایجاد میشود که بخواهیم بفهمیم داخل این ترافیک دقیقاً چه چیزی در حال انتقال است. در اینجا تفاوت فایروال سنتی و NGFW مشخصتر میشود.
فایروال NGFW چگونه کار میکند؟
فایروال نسل جدید علاوه بر بررسی اطلاعات پایه شبکه، لایههای بیشتری از ارتباط را بررسی میکند. در یک NGFW معمولاً فرآیند تصمیمگیری میتواند شامل مراحل زیر باشد:
1. شناسایی منبع و مقصد
فایروال ابتدا مانند یک فایروال معمولی، IP مبدأ، IP مقصد، پورت و پروتکل را بررسی میکند.
2. شناسایی برنامه
در مرحله بعد، NGFW تلاش میکند مشخص کند ترافیک متعلق به چه برنامهای است. این قابلیت با عنوان Application Awareness یا Application Control شناخته میشود. بنابراین مدیر شبکه میتواند بهجای اینکه صرفاً یک پورت را باز یا بسته کند، سیاست امنیتی را بر اساس خود برنامه تنظیم کند.
3. شناسایی کاربر یا دستگاه
برخی فایروالهای نسل جدید قابلیت اتصال به سرویسهای مدیریت هویت و دایرکتوری را دارند و میتوانند سیاستهای امنیتی را بر اساس کاربر یا دستگاه اعمال کنند. در نتیجه، بهجای اینکه فقط بگوییم «این IP اجازه دسترسی دارد»، میتوان سیاستی مانند «این گروه از کاربران اجازه استفاده از این سرویس را دارند» تعریف کرد.
4. بررسی محتوا و تهدیدات
در این مرحله قابلیتهایی مانند Deep Packet Inspection یا DPI و IPS میتوانند برای بررسی عمیقتر ترافیک و شناسایی تهدیدات مورد استفاده قرار بگیرند.
5. اعمال سیاست امنیتی
در نهایت، فایروال بر اساس مجموعه اطلاعاتی که به دست آورده است تصمیم میگیرد ترافیک را اجازه دهد، مسدود کند، ثبت کند یا برای بررسی بیشتر به سیستمهای امنیتی دیگر ارسال کند.
نقش لایه 7 در فایروال نسل جدید چیست؟
یکی از مهمترین تفاوتهای NGFW با فایروال سنتی، توانایی بررسی اطلاعات در لایه Application یا لایه 7 مدل OSI است. فایروالهای سنتی عمدتاً در لایههای شبکه و انتقال، یعنی لایههای 3 و 4، بر اساس IP، پورت و پروتکل تصمیمگیری میکنند. در مقابل، NGFW میتواند اطلاعات بیشتری از لایه کاربرد را نیز تحلیل کند. به همین دلیل، بستن یا باز گذاشتن یک پورت مشترک مانند 443 بهتنهایی نمیتواند مشخص کند کدام برنامه مجاز یا غیرمجاز است، اما NGFW با Application Awareness میتواند کنترل دقیقتری نسبت به نوع برنامه و نحوه استفاده از آن ایجاد کند.
مهمترین قابلیتهای فایروال نسل جدید
کنترل برنامهها یا Application Control
یکی از ویژگیهای مهم فایروال NGFW قابلیت شناسایی و کنترل برنامههاست. با استفاده از این قابلیت، مدیر شبکه میتواند مشخص کند چه برنامههایی اجازه دسترسی به اینترنت یا شبکه داخلی را داشته باشند. برای مثال میتوان دسترسی به برخی برنامههای پرریسک را محدود کرد، بدون اینکه الزاماً تمام ترافیک یک پورت را مسدود کرد.
Deep Packet Inspection یا DPI
در فایروالهای سنتی، بخش زیادی از تصمیمگیری بر اساس اطلاعات Header بسته انجام میشود. اما DPI میتواند محتوای بستهها را نیز بررسی کند تا نشانههای تهدید یا رفتار مشکوک شناسایی شود. این قابلیت یکی از پایههای مهم امنیت در فایروالهای نسل جدید محسوب میشود.
سیستم جلوگیری از نفوذ یا IPS
IPS (Intrusion Prevention System) یکی دیگر از قابلیتهای مهم NGFW است. IPS میتواند ترافیک را برای شناسایی الگوهای حمله، آسیبپذیریها و رفتارهای مخرب بررسی کند و در صورت شناسایی تهدید، از عبور آن جلوگیری کند. روشهایی مانند تشخیص مبتنی بر Signature و تحلیل رفتار ترافیک در این حوزه مورد استفاده قرار میگیرند.
رمزنگاری برای امنیت ارتباطات ضروری است، اما همین رمزنگاری میتواند یک چالش امنیتی نیز ایجاد کند؛ زیرا تهدیدها ممکن است داخل ترافیک رمزنگاریشده پنهان شوند. برخی NGFWها قابلیت SSL/TLS Inspection دارند که امکان رمزگشایی و بررسی ترافیک رمزنگاریشده را فراهم میکند و پس از بررسی، ارتباط را ادامه میدهند. البته فعالسازی این قابلیت باید با توجه به سیاستهای امنیتی، حریم خصوصی و توان پردازشی دستگاه انجام شود.
شناسایی کاربران و هویت
در محیطهای سازمانی، دانستن IP بهتنهایی همیشه کافی نیست. NGFWهای دارای قابلیت User Identity میتوانند سیاستهای امنیتی را با هویت کاربران یا گروههای کاربری مرتبط کنند. در نتیجه کنترل دسترسی میتواند دقیقتر و متناسب با نقش افراد در سازمان باشد.
Threat Intelligence
فایروالهای نسل جدید میتوانند از اطلاعات تهدید برای شناسایی IPها، دامنهها، فایلها یا الگوهای حمله شناختهشده استفاده کنند. این اطلاعات به فایروال کمک میکند در برابر تهدیدات جدید، تصمیمهای امنیتی بهروزتری اتخاذ کند.
فیلترینگ URL و محتوا
در بسیاری از NGFWها قابلیتهایی مانند URL Filtering و Content Filtering نیز وجود دارد. با استفاده از این قابلیتها میتوان دسترسی کاربران به دستههای مشخصی از وبسایتها یا محتوای خاص را کنترل کرد.
تفاوت فایروال سنتی و NGFW چیست؟
مهمترین تفاوت این دو فناوری را میتوان در جدول زیر مشاهده کرد:
ویژگی
فایروال سنتی
فایروال نسل جدید NGFW
فیلترینگ IP
دارد
دارد
کنترل پورت و پروتکل
دارد
دارد
Stateful Inspection
دارد
دارد
شناسایی برنامه
محدود یا ندارد
دارد
کنترل برنامهها
محدود
پیشرفته
بررسی عمیق بستهها
محدود
دارد
IPS
معمولاً جداگانه یا محدود
یکپارچه در بسیاری از مدلها
شناسایی کاربر
محدود
دارد
بررسی SSL/TLS
معمولاً محدود
در بسیاری از مدلها دارد
Threat Intelligence
محدود
یکپارچه یا قابل اتصال
URL Filtering
محدود یا جداگانه
در بسیاری از مدلها
کنترل دقیق سیاستها
محدود
پیشرفته
مناسب برای شبکههای پیچیده
محدودتر
مناسبتر
در مجموع، فایروال سنتی بیشتر روی کنترل ارتباط تمرکز دارد، درحالیکه NGFW تلاش میکند ارتباط، برنامه، کاربر، محتوا و تهدید را در کنار یکدیگر بررسی کند. البته برخی فایروالهای سنتی با افزودن ماژولهای جداگانه (مثل IPS) میتوانند بخشی از این قابلیتها را داشته باشند؛ تفاوت اصلی NGFW در یکپارچگی این قابلیتها و شناخت برنامههاست.
تفاوت NGFW با UTM چیست؟
UTM (Unified Threat Management) هم مانند NGFW چند قابلیت امنیتی مانند فایروال، آنتیویروس، IPS، فیلترینگ وب و VPN را در یک دستگاه گرد هم میآورد و بیشتر برای کسبوکارهای کوچک و متوسط استفاده میشود. NGFW بیشتر بر شناخت عمیقتر ترافیک، بهویژه شناسایی برنامه و کاربر و کنترل دقیق سیاستها، تمرکز دارد. البته امروزه مرز این دو دسته در بسیاری از محصولات کمرنگ شده و بسیاری از تولیدکنندگان قابلیتهای هر دو را در یک محصول ارائه میدهند؛ بنابراین هنگام انتخاب بهتر است به قابلیتهای واقعی هر مدل توجه کنید، نه فقط به نام دستهبندی آن.
چرا ترافیک رمزنگاریشده برای فایروالها اهمیت دارد؟
یکی از چالشهای مهم امنیت شبکه، افزایش استفاده از ارتباطات رمزنگاریشده است. فرض کنید یک کاربر از طریق HTTPS به یک سرویس آنلاین متصل میشود. اگر محتوای ارتباط برای فایروال قابل مشاهده نباشد، تشخیص تهدیدی که داخل همین ارتباط قرار گرفته دشوارتر میشود. این مسئله اهمیت قابلیت SSL/TLS Inspection را نشان میدهد. البته این قابلیت نیز باید با دقت پیکربندی شود؛ زیرا رمزگشایی و تحلیل ترافیک میتواند منابع پردازشی بیشتری مصرف کند و در برخی محیطها ملاحظات حریم خصوصی ایجاد کند.
بنابراین هنگام خرید فایروالNGFW نباید فقط به عنوان دستگاه توجه کرد؛ بلکه باید توان پردازشی آن در زمان فعال بودن قابلیتهای امنیتی نیز بررسی شود.
مزایای استفاده از فایروال نسل جدید
استفاده از NGFW میتواند مزایای متعددی برای سازمانها داشته باشد، از جمله:
افزایش دید نسبت به ترافیک شبکه
شناسایی و کنترل برنامهها
تشخیص تهدیدات پیشرفتهتر
جلوگیری از برخی حملات شبکهای با IPS
امکان کنترل دسترسی بر اساس هویت کاربران
بررسی ترافیک رمزنگاریشده در مدلهای دارای SSL Inspection
کاهش نیاز به تعدادی از تجهیزات امنیتی مجزا
ایجاد سیاستهای امنیتی دقیقتر
گزارشگیری و مانیتورینگ بهتر
مناسب بودن برای شبکههای سازمانی، ابری و ترکیبی
یکی از مزیتهای مهم NGFW نیز یکپارچهسازی چند قابلیت امنیتی در یک پلتفرم است که میتواند مدیریت سیاستها و نظارت بر شبکه را سادهتر کند.
آیا NGFW همیشه انتخاب بهتری از فایروال سنتی است؟
نه لزوماً، انتخاب فایروال باید بر اساس نیاز واقعی شبکه انجام شود. یک شبکه کوچک با تعداد محدود کاربر و نیازهای ساده ممکن است به تمام قابلیتهای یک NGFW قدرتمند احتیاج نداشته باشد. در مقابل، برای سازمانی که تعداد زیادی کاربر، سرور، شعبه، سرویس ابری و ترافیک رمزنگاریشده دارد، استفاده از یک فایروال نسل جدید میتواند منطقیتر باشد. بنابراین نمیتوان گفت هرچه فایروال پیشرفتهتر باشد، برای همه سازمانها بهتر است. معیار اصلی باید نیاز امنیتی، حجم ترافیک، تعداد کاربران، نوع سرویسها و بودجه سازمان باشد.
راهنمای خرید فایروال NGFW؛ هنگام انتخاب به چه نکاتی توجه کنیم؟
اگر قصد خرید فایروال برای یک سازمان یا شرکت را دارید، فقط به سرعت اسمی دستگاه توجه نکنید. چند شاخص مهم باید بررسی شود.
1. Throughput واقعی
توان عبور ترافیک یکی از مهمترین معیارهاست. بهتر است عملکرد دستگاه را در شرایطی بررسی کنید که قابلیتهای امنیتی موردنیاز شما نیز فعال هستند.
2. Threat Prevention Throughput
سرعت عبور ترافیک در حالت فعال بودن IPS، کنترل برنامه، آنتیمالور و سایر قابلیتهای امنیتی ممکن است با Throughput خام متفاوت باشد.
3. تعداد کاربران و دستگاهها
تعداد کاربران فعلی و رشد احتمالی شبکه در آینده را در نظر بگیرید.
4. تعداد و سرعت پورتها
تعداد پورتهای شبکه، نوع رابطها، پورتهای 1GbE، 10GbE یا سرعتهای بالاتر و امکان توسعه باید متناسب با زیرساخت شبکه انتخاب شود.
5. VPN
اگر سازمان از VPN برای اتصال شعب، کاربران راه دور یا ارتباط Site-to-Site استفاده میکند، ظرفیت VPN دستگاه اهمیت زیادی دارد.
6. قابلیت SSL/TLS Inspection
اگر قرار است ترافیک رمزنگاریشده بررسی شود، باید توان پردازشی فایروال در این حالت نیز بررسی شود.
7. قابلیتهای امنیتی و لایسنس
بعضی قابلیتها ممکن است به لایسنس جداگانه نیاز داشته باشند. بنابراین هنگام خرید، هزینه اولیه دستگاه را از هزینه کلی مالکیت جدا نکنید.
8. مدیریت و گزارشگیری
رابط مدیریتی مناسب، گزارشهای امنیتی، مانیتورینگ، ثبت لاگ و امکان مدیریت متمرکز میتواند در شبکههای بزرگ اهمیت زیادی داشته باشد.
فایروالهای FortiGate؛ نمونهای از فایروالهای نسل جدید
برندهای متعددی مانند Fortinet، Palo Alto Networks، Cisco و Check Point محصولات NGFW ارائه میکنند. یکی از نمونههای شناختهشده، محصولات FortiGate شرکت Fortinet هستند. فایروالهای FortiGate علاوه بر قابلیتهای پایه فایروال مانند کنترل ترافیک و سیاستگذاری دسترسی، امکانات پیشرفتهای مانند Application Control، IPS، بررسی ترافیک SSL/TLS، فیلترینگ وب، تشخیص تهدید و Threat Intelligence را ارائه میکنند. در نسلهای جدید FortiGate، قابلیتهایی مانند SD-WAN، ZTNA و سرویسهای امنیتی مبتنی بر هوش مصنوعی و یادگیری ماشین نیز با قابلیتهای فایروال یکپارچه شدهاند.
خانواده FortiGate مدلهای متنوعی برای شبکههای کوچک، شعب سازمانی، شرکتهای متوسط، محیطهای Enterprise و دیتاسنترها دارد؛ بنابراین هنگام خرید فایروال FortiGate باید عواملی مانند حجم ترافیک، تعداد کاربران و دستگاهها، ظرفیت Threat Protection، عملکرد VPN و SSL Inspection و همچنین قابلیتهای موردنیاز سازمان را در نظر گرفت.
پاسخ به این سؤال به نیاز شبکه بستگی دارد. اگر هدف شما فقط کنترل پایه ترافیک بر اساس IP، Port و Protocol باشد، یک فایروال سنتی میتواند نیاز شما را برطرف کند. اما اگر شبکه شما با تهدیدات پیچیدهتر، برنامههای متعدد، کاربران زیاد، سرویسهای ابری، ترافیک رمزنگاریشده و نیاز به سیاستهای امنیتی دقیق مواجه است، NGFW انتخاب کاملتری خواهد بود. در واقع میتوان گفت NGFW جایگزین مفهوم اصلی فایروال نشده است؛ بلکه همان قابلیتهای پایه را توسعه داده و با قابلیتهای امنیتی پیشرفتهتر ترکیب کرده است.
سؤالات متداول
آیا NGFW جایگزین آنتیویروس است؟
خیر. NGFW در سطح شبکه از ورود تهدیدات جلوگیری میکند، اما آنتیویروس یا EDR روی دستگاههای انتهایی همچنان لازم است. این دو لایه مکمل یکدیگرند.
آیا فعال کردن SSL/TLS Inspection همیشه لازم است؟
الزاماً نه. این قابلیت دید امنیتی بیشتری میدهد، اما مصرف پردازشی را بالا میبرد و ملاحظات حریم خصوصی دارد. بهتر است بر اساس سیاستهای سازمان و ظرفیت دستگاه تصمیمگیری شود.
آیا NGFW فقط برای سازمانهای بزرگ مناسب است؟
خیر. مدلهای کوچکتر برای شعب و کسبوکارهای متوسط هم وجود دارد؛ مهم این است که مدل انتخابی با حجم ترافیک و نیاز واقعی شما همخوانی داشته باشد.
با فعال شدن قابلیتهای امنیتی، سرعت دستگاه کم میشود؟
معمولاً بله. به همین دلیل باید به Threat Prevention Throughput دستگاه توجه کرد، نه فقط Throughput خام.
جمعبندی
فایروال نسل جدید (NGFW) نسل پیشرفتهتری از فناوری فایروال است که علاوه بر قابلیتهای کلاسیک مانند فیلترینگ IP، پورت و پروتکل، امکاناتی مانند Application Control، Deep Packet Inspection، IPS، شناسایی کاربران، Threat Intelligence و در برخی مدلها SSL/TLS Inspection را ارائه میدهد. تفاوت اصلی فایروال سنتی و NGFW در میزان شناخت و تحلیل ترافیک است. فایروال سنتی بیشتر بر مشخصات ارتباط تمرکز میکند، درحالیکه NGFW میتواند برنامه، کاربر، محتوا و تهدید را نیز در تصمیمگیری امنیتی دخالت دهد.
به همین دلیل، برای سازمانهایی که به امنیت شبکه پیشرفته، کنترل دقیقتر دسترسی و دید بهتر نسبت به فعالیتهای شبکه نیاز دارند، انتخاب یک فایروال NGFW مناسب میتواند نقش مهمی در کاهش ریسکهای امنیتی داشته باشد. در نهایت، برای خرید فایروال نباید تنها برند یا ظرفیت اسمی دستگاه را ملاک قرار داد؛ بلکه باید توان پردازشی واقعی، قابلیتهای امنیتی، تعداد کاربران، ظرفیت VPN، پورتها، امکان بررسی SSL/TLS، نوع لایسنس و نیازهای آینده شبکه را نیز در نظر گرفت.
برای خرید فایروال و انتخاب بهترین راهکار امنیت شبکه متناسب با نیاز سازمان یا کسبوکار خود، میتوانید مدلهای متنوع فایروال را در فروشگاه تجهیزات شبکه و امنیت اِندمود بررسی کرده و با اطمینان خرید کنید.