با استفاده از روشهای زیر میتوانید این صفحه را با دوستان خود به اشتراک بگذارید.
اندازه متن12
IDS و IPS فناوری های بسیار مهمی درامنیت شبکه هستند که اغلب اشتباه گرفته می شوند و یا به جای هم استفاده می شوند. سیستم تشخیص نفوذ (IDS) و سیستم پیشگیری از نفوذ (IPS)، ابزارهای ضروری در امنیت شبکه هستند که برای محافظت در برابر دسترسیهای غیرمجاز و فعالیتهای مخرب طراحی شدهاند.
سیستم تشخیص نفوذ (IDS) ترافیک شبکه شما را کنترل میکند، و آن ترافیک را برای حملات شناخته شده و رفتارهای مشکوک تجزیه و تحلیل میکند، و زمانی که اتفاق مشکوکی رخ میدهد، به شما هشدار داده میشود. در این بین، ترافیک همچنان جریان دارد. هدف سیستمهای امنیتی IDS شناسایی نفوذها و نقضهای امنیتی است تا سازمانها بتوانند به سرعت به تهدیدات احتمالی پاسخ دهند.
سیستم پیشگیری از نفوذ (IPS) نیز ترافیک را کنترل می کند. اما زمانی که اتفاق غیرعادی رخ می دهد، ترافیک به طور کلی متوقف می شود تا زمانی که شما تحقیق کنید و تصمیم بگیرید که آن را راه اندازی کنید. در واقع ابزارهای امنیت سایبری IPS تنها نفوذهای احتمالی را شناسایی نمی کنند، بلکه به طور فعال از آنها جلوگیری کرده و آنها را کاهش می دهند.
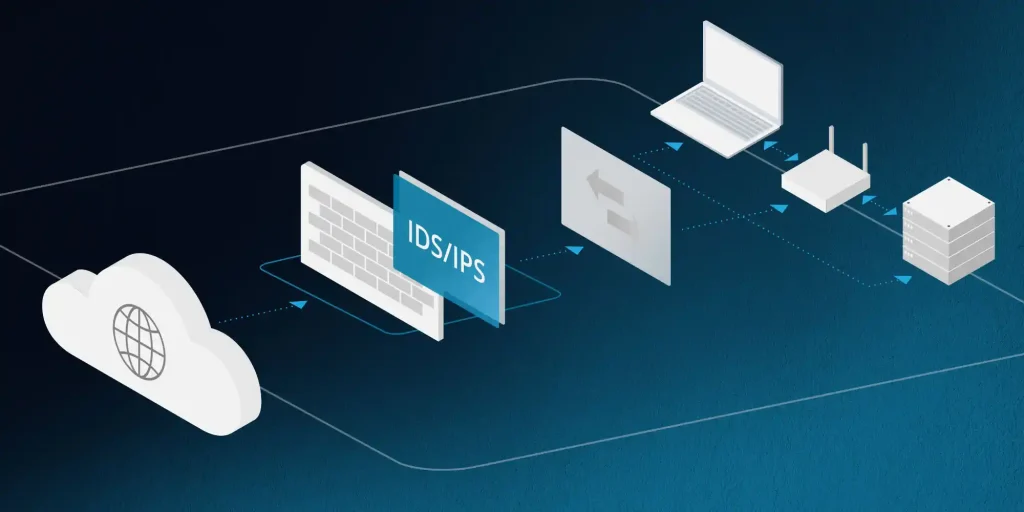
هر دو سیستم مزایا و معایبی دارند. به همین دلیل، برخی از کارشناسان معتقدند ترکیب IDS/IPS بهترین راه برای محافظت از سرور است.
IPS راهکاری مهم در امنیت شبکه
هدف IPS جلوگیری از آسیب است که فراتر از تشخیص است و به طور فعال از تهدیدات جلوگیری می کند. می تواند ترافیک مخرب را مسدود کند، اتصالات مشکوک را خاتمه دهد، و سایر اقدامات پیشگیرانه را برای محافظت از شبکه انجام دهد.
سیستم IPS یا Intrusion Prevention System می تواند در برابر مزاحمان خارجی محافظت کند. اما افراد درون سازمان شما نیز می توانند اقداماتی را انجام دهند که به امنیت شما آسیب برساند. یک IPS می تواند در برابر این اقدامات نیز محافظت کند، بنابراین می تواند به آموزش کارکنان شما نیز کمک کند.
انواع IPS عبارتند از:
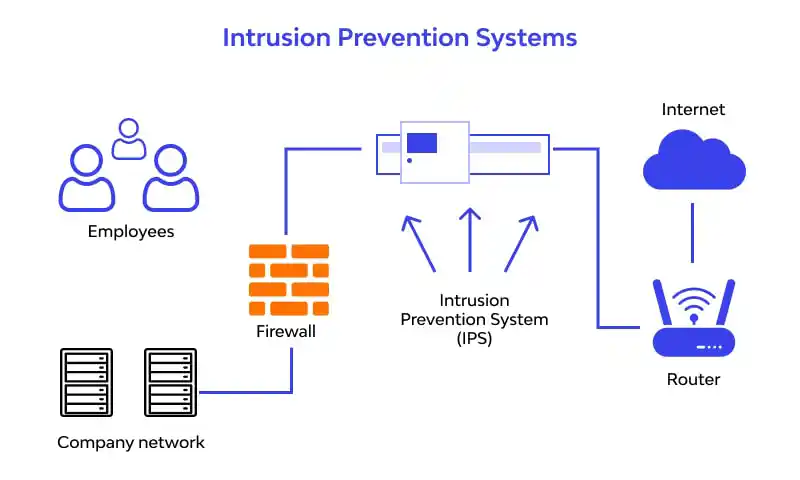
مبتنی بر شبکه: یک IPS مبتنی بر شبکه (NIPS) در نقاط استراتژیک در یک شبکه کامپیوتری، اغلب در دروازههای شبکه مستقر میشود. می تواند از کل شبکه سازمان، از جمله میزبان ها و دستگاه های متصل متعدد محافظت کند. در واقع بر تمامی ترافیک ورودی و خروجی نظارت دارد.
مبتنی بر میزبان: یک IPS مبتنی بر میزبان (HIPS) بر روی یک ماشین یا سرور خاص مستقر میشود و از یک میزبان محافظت میکند. فعالیت های سیستم را نظارت می کند و می تواند اقداماتی را برای مسدود کردن یا محدود کردن دسترسی به منابع سیستم انجام دهد.
هیبرید: یک IPS هیبریدی هر دو رویکرد مبتنی بر شبکه و مبتنی بر میزبان را ترکیب می کند. به عنوان مثال، یک IPS ترکیبی ممکن است اساساً مبتنی بر شبکه باشد، اما همچنین شامل ویژگیهایی برای محافظت از میزبانهای فردی باشد.
اکثر مدیران شبکه یک IPS را درست پشت فایروال نصب می کنند. اما به طور قطع می توان پیکربندی های مختلفی را برای امنیت و به طور سفارشی و خاص نصب کرد.
مزایای IPS عبارتند از:
پیشگیری از تهدید در زمان واقعی: IPS می تواند تهدیدات شناسایی شده را در زمان واقعی مسدود یا کاهش دهد و حفاظت خودکار 24 ساعته را برای محیط های فناوری اطلاعات فراهم کند.
دفاع شبکه پیشرفته: برخلاف ابزارهای IDS، سیستمهای IPS نه تنها قادر به شناسایی تهدیدات هستند، بلکه میتوانند با مسدود کردن ترافیک مخرب و مشکوک، در برابر آنها دفاع کنند.
محدودیت های IPS عبارتند از:
تأثیر عملکرد: ابزارهای IPS باید تمام ترافیک ورودی و خروجی را بررسی کنند، که می تواند تاخیر ایجاد کند و عملکرد شبکه را کُند کند.
به روز رسانی های مکرر: برای حداکثر اثربخشی، راه حل های IPS باید به طور مرتب با آخرین اطلاعات در مورد امضاهای تهدید به روز شوند، که می تواند به سرمایه گذاری و تخصص زمان زیادی نیاز داشته باشد.
تفاوت بین IDS و IPS
تفاوت اصلی بین IDS و IPS این است که در حالی که ابزارهای IDS فقط قادر به تشخیص نفوذ هستند، ابزارهای IPS می توانند به طور فعال از آنها نیز جلوگیری کنند. این تمایز اساسی چندین پیامد مهم برای سؤال IDS در مقابل IPS دارد:
کارکرد: ابزارهای IDS محدود به شناسایی تهدیدات هستند، در حالی که ابزارهای IPS می توانند هم آنها را شناسایی و هم از آنها جلوگیری کنند.
پاسخ: ابزارهای IDS هنگام شناسایی تهدید، هشدار ارسال میکنند، در حالی که ابزارهای IPS میتوانند به طور خودکار تهدیدها را بر اساس سیاستها یا قوانین امنیتی از پیش تعریفشده مسدود کنند.
گردش کار: ابزارهای IDS به طور غیر فعال جریان داده را نظارت می کنند، در حالی که ابزارهای IPS به طور فعال بسته های شبکه را بازرسی می کنند و برای جلوگیری یا کاهش تهدیدات اقدام می کنند.
IPS چگونه کار می کند؟
IPS از فناوری های زیر برای تشخیص رفتارهای نفوذ استفاده می کند:
فناوری تشخیص مبتنی بر امضا: این روش ترافیک شبکه را با امضای تهدیدات شناخته شده مطابقت می دهد. یک امضا نشان دهنده ویژگی های یک رفتار نفوذ است. اگر ترافیک با امضا مطابقت داشته باشد، به عنوان ترافیک مخرب رفتار نفوذ در نظر گرفته می شود. با این حال، این روش تنها می تواند نفوذها را با امضاهای موجود شناسایی کند، نه نفوذهای جدید. (امضاها الگوهای مشخصی از ترافیک شبکه هستند که با حملات خاص مرتبط هستند. هنگامی که IPS یک ترافیک شبکه با یک امضا مطابقت پیدا می کند، یک هشدار صادر می کند.)
فناوری تشخیص مبتنی بر ناهنجاری: این روش نمونههای تصادفی از فعالیتهای شبکه را جمعآوری میکند و آنها را با استانداردهای پایه مقایسه میکند تا مشخص کند که آیا رفتارهای نفوذی هستند یا خیر. این فناوری دامنه شناسایی گستردهتری نسبت به فناوری تشخیص مبتنی بر امضا ارائه میکند، اما خطر مثبت کاذب را نیز افزایش میدهد.
فناوری تشخیص مبتنی بر خط مشی امنیتی: این روش کمتر از دو روش اول استفاده میشود و به سرپرست شبکه نیاز دارد تا سیاستهای امنیتی دستگاه را پیکربندی کند. هرگونه رفتار دسترسی که این خط مشیها را نقض کند مسدود خواهد شد.
پس از شناسایی یک رفتار نفوذ، IPS می تواند به طور خودکار آن را بر اساس عملکرد پاسخ پیکربندی شده، از جمله ایجاد زنگ هشدار، دور انداختن بسته های داده، مسدود کردن ترافیک از آدرس منبع، یا تنظیم مجدد اتصال، مدیریت کند.
موارد استفاده رایج IPS :
شبکه های سازمانی: برای محافظت از داده های حساس و زیرساخت های حیاتی.
کسب و کارهای کوچک: برای محافظت در برابر تهدیدات رایج سایبری.
مراکز داده: برای ایمن سازی محیط های فناوری اطلاعات در مقیاس بزرگ.
با توجه به شباهت های بین IDS و IPS، بهترین انتخاب بین این دو گزینه به عواملی مانند اندازه شبکه، نیازهای امنیتی و بودجه بستگی دارد. بسیاری از سازمان ها رویکرد ترکیبی را انتخاب می کنند و از IDS و IPS برای حفاظت جامع استفاده می کنند.