این مراحل پایه تقریباً روی تمام سوئیچهای Cisco Catalyst مشابه هستند.
اگر تازه وارد دنیای شبکه شده باشید، احتمالاً خیلی زود با تجهیزات Cisco آشنا میشوید. سوئیچهای Cisco سالهاست ستون اصلی بسیاری از شبکههای سازمانی، دیتاسنترها و زیرساختهای حرفهای هستند. تقریباً در هر شرکت متوسط یا بزرگ، حداقل چند سوئیچ سیسکو پیدا میشود که وظیفه مدیریت ارتباطات شبکه را بر عهده دارند.
اما نکته مهم اینجاست: خرید سوئیچ بهتنهایی هیچ کمکی به شبکه شما نمیکند. چیزی که واقعاً اهمیت دارد، کانفیگ صحیح سوئیچ سیسکو است.
اگر کانفیگ اولیه سوئیچ سیسکو بهدرستی انجام نشود، ممکن است با مشکلاتی مثل:
قطعی ارتباط کاربران
ضعف امنیت شبکه
دسترسی غیرمجاز
اختلال در VLANها
و حتی از کار افتادن بخشی از شبکه
مواجه شوید.
بسیاری از افراد تازهکار تصور میکنند پیکربندی سوئیچ Cisco فرآیندی پیچیده و مخصوص مهندسان حرفهای شبکه است. اما واقعیت این است که اگر مراحل را اصولی و قدمبهقدم یاد بگیرید، بخش بزرگی از تنظیمات اولیه سوئیچ کاملاً قابلفهم خواهد بود.
در این آموزش جامع قرار است بهصورت عملی و با زبان ساده یاد بگیرید چگونه یک سوئیچ Cisco را از صفر راهاندازی و کانفیگ کنید؛ از اتصال اولیه و ورود به CLI گرفته تا فعالسازی SSH، ساخت VLAN مدیریتی، افزایش امنیت، بستن پورتهای اضافی و ذخیره نهایی تنظیمات.
این آموزش مناسب سوئیچهای سری Catalyst 2960، 3560، 9200، 9300 و بسیاری از مدلهای مشابه است.
کانفیگ سوئیچ سیسکو چیست و چرا اهمیت دارد؟
وقتی یک سوئیچ سیسکو را برای اولینبار روشن میکنید، دستگاه هنوز هیچ شناختی از ساختار شبکه شما ندارد. نه IP مدیریتی دارد، نه رمز عبور، نه VLAN مشخص و نه تنظیمات امنیتی.
درواقع سوئیچ خام مثل ساختمانی است که برق دارد، اما هنوز هیچ اتاق، قفل یا سیستم مدیریتی داخل آن تعریف نشده است.
کانفیگ سوئیچ یعنی مشخص کنیم:
این دستگاه چه نامی داشته باشد
مدیر شبکه چگونه وارد آن شود
چه IPای برای مدیریت استفاده شود
کدام پورتها فعال یا غیرفعال باشند
چه VLANهایی وجود داشته باشند
و چه سیاستهای امنیتی روی دستگاه اعمال شود
هرچقدر این تنظیمات اصولیتر انجام شوند، شبکه پایدارتر، امنتر و مدیریت آن سادهتر خواهد شد.
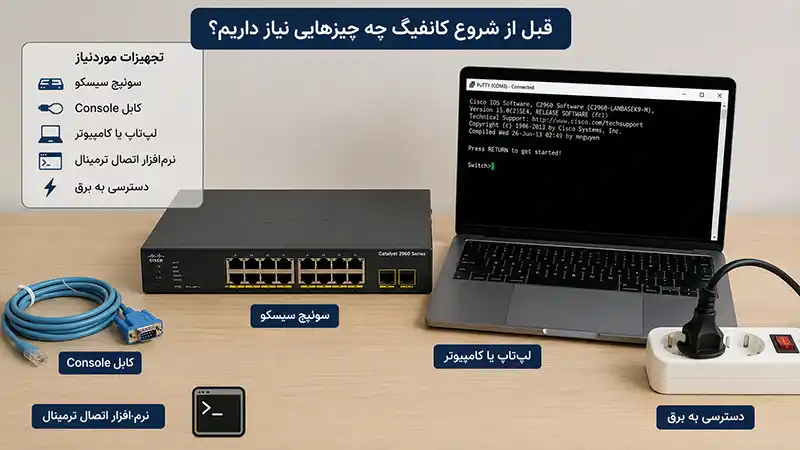
قبل از شروع کانفیگ چه چیزهایی نیاز داریم؟
قبل از اینکه وارد CLI شویم و دستورات را وارد کنیم، بهتر است مطمئن شویم ابزارهای لازم را در اختیار داریم.
تجهیزات موردنیاز
برای انجام تنظیمات اولیه معمولاً به این موارد نیاز دارید:
سوئیچ سیسکو
کابل Console
لپتاپ یا کامپیوتر
نرمافزار اتصال ترمینال
دسترسی به برق
در بسیاری از پروژهها، اولین ارتباط با سوئیچ از طریق پورت Console انجام میشود؛ چون سوئیچ هنوز IP ندارد و امکان اتصال از طریق شبکه وجود ندارد.
اتصال اولیه به سوئیچ سیسکو
تقریباً تمام سوئیچهای Cisco دارای پورت Console هستند. این پورت برای مدیریت اولیه دستگاه استفاده میشود. در مدلهای قدیمیتر معمولاً پورت Serial وجود دارد و در مدلهای جدیدتر USB Console هم اضافه شده است.
برای اتصال:
کابل Console را به سوئیچ وصل کنید
طرف دیگر کابل را به لپتاپ متصل کنید
نرمافزار ترمینال را اجرا کنید
از طریق پورت COM وارد CLI شوید
بعد از اتصال موفق، محیط خط فرمان سوئیچ نمایش داده میشود.
آموزش کانفیگ سوئیچ سیسکو با putty
PuTTY یکی از محبوبترین ابزارهای اتصال به تجهیزات شبکه است. این برنامه سبک، رایگان و بسیار پایدار است و تقریباً تمام مدیران شبکه حداقل یکبار از آن استفاده کردهاند. بعد از اجرای PuTTY، تنظیمات زیر را وارد کنید:
تنظیمات
مقدار
Connection Type
Serial
Speed
9600
Data Bits
8
Stop Bits
1
Parity
None
Flow Control
None
اگر همه چیز درست باشد، صفحه CLI سوئیچ باز میشود و پیغام زیر را مشاهده میکنید:
Switch>
این یعنی ارتباط شما با سوئیچ برقرار شده است.
چگونه وارد محیط مدیریتی سوئیچ سیسکو شویم؟
در ابتدا فقط دسترسی محدودی دارید و نمیتوانید تنظیمات اصلی را تغییر دهید. برای ورود به حالت مدیریتی باید دستور زیر را اجرا کنید:
enable
بعد از آن علامت > به # تغییر میکند:
Switch#
این تغییر کوچک بسیار مهم است؛ چون نشان میدهد وارد سطح مدیریتی شدهاید.
حالا میتوانید وارد محیط تنظیمات اصلی شوید:
configure terminal
چرا تعیین Hostname اهمیت دارد؟
در شبکههای واقعی معمولاً فقط یک سوئیچ وجود ندارد. ممکن است در یک سازمان دهها یا حتی صدها سوئیچ فعال باشند. اگر همه دستگاهها نام پیشفرض داشته باشند، مدیریت شبکه تقریباً غیرممکن میشود.
به همین دلیل، یکی از اولین کارهای مدیران شبکه تعیین Hostname است.
مثلاً:
Core-SW1
Access-SW2
Branch-SW
DataCenter-SW
برای تغییر نام دستگاه:
hostname Core-SW1
بعد از اجرای دستور مشاهده میکنید نام دستگاه در CLI تغییر میکند. این کار شاید ساده بهنظر برسد، اما در شبکههای بزرگ اهمیت فوقالعادهای دارد.
تنظیم رمز عبور؛ اولین لایه امنیتی
فرض کنید سوئیچ سیسکو را کانفیگ کردهاید اما هیچ رمزی روی آن وجود ندارد. در این حالت هر فردی که به دستگاه دسترسی فیزیکی یا شبکهای داشته باشد، میتواند تنظیمات را تغییر دهد. به همین دلیل، بلافاصله بعد از تنظیم Hostname باید امنیت اولیه را فعال کنید.
برای تعیین رمز مدیریتی:
enable secret C1sc0@2026#Secure
دستور enable secret رمز را بهصورت رمزنگاریشده ذخیره میکند و بسیار امنتر از روشهای قدیمی است.
چرا فقط رمز عبور کافی نیست؟
در گذشته بسیاری از شبکهها فقط یک رمز مشترک داشتند. اما در شبکههای مدرن، بهتر است هر مدیر شبکه Username مخصوص خود را داشته باشد.
این کار باعث میشود:
مدیریت دسترسیها سادهتر شود
امکان ثبت فعالیت کاربران وجود داشته باشد
امنیت شبکه افزایش پیدا کند
برای ساخت کاربر مدیریتی:
username admin privilege 15 secret StrongPass123
چرا امروزه SSH ضروری است؟
سالها پیش بسیاری از مدیران شبکه از Telnet استفاده میکردند. مشکل Telnet این است که اطلاعات را بدون رمزنگاری ارسال میکند. یعنی اگر کسی ترافیک شبکه را شنود کند، میتواند Username و Password را مشاهده کند. به همین دلیل، امروزه تقریباً تمام شبکههای حرفهای از SSH استفاده میکنند. SSH تمام اطلاعات را رمزنگاری میکند و امنیت بسیار بالاتری دارد.
آموزش فعالسازی SSH روی سوئیچ سیسکو
برای فعالسازی SSH روی سوئیچ Cisco باید ابتدا Domain Name تعریف شود، سپس کلید RSA ساخته شود و در نهایت خطوط VTY روی SSH تنظیم شوند. SSH ارتباط مدیریتی را رمزنگاری میکند و جایگزین امن Telnet محسوب میشود. قبل از فعالسازی SSH باید برای دستگاه Domain Name تعریف کنیم:
ip domain-name company.local
سپس کلید RSA تولید میکنیم:
crypto key generate rsa modulus 2048
بعد SSH Version 2 را فعال میکنیم:
ip ssh version 2
حالا باید خطوط VTY را تنظیم کنیم تا فقط SSH مجاز باشد:
line vty 015
transport input ssh
login local
از این لحظه Telnet غیرفعال شده و فقط اتصال امن SSH مجاز است.
چگونه روی سوئیچ سیسکو IP مدیریتی تنظیم کنیم؟
بسیاری از افراد تازهکار تصور میکنند سوئیچ مثل کامپیوتر بهصورت پیشفرض IP دارد، اما سوئیچهای لایه 2 معمولاً IP مدیریتی ندارند. اگر بخواهید از راه دور وارد سوئیچ شوید، باید یک IP برای مدیریت تعریف کنید.
تفاوت سوئیچ لایه 2 و لایه 3 چیست؟
بسیاری از افراد تازهکار وقتی روی سوئیچ IP تنظیم میکنند، تصور میکنند سوئیچ در حال مسیریابی است. اما در سوئیچهای لایه 2 این IP فقط برای مدیریت دستگاه استفاده میشود.
یعنی:
SSH
Ping
Telnet
SNMP
Web Management
از طریق همین IP مدیریتی انجام میشود. اما سوئیچهای لایه 2 معمولاً بین VLANها Routing انجام نمیدهند. در مقابل، سوئیچهای لایه 3 قابلیتهایی مثل:
Inter-VLAN Routing
Static Route
Dynamic Routing
را هم ارائه میدهند.
به همین دلیل، دستور:
ip default-gateway
معمولاً روی سوئیچهای لایه 2 استفاده میشود.
اما در سوئیچهای لایه 3 معمولاً از:
ip routing
و Routeهای واقعی استفاده میشود.
چرا VLAN مدیریتی اهمیت دارد؟
یکی از اشتباهات رایج، استفاده از VLAN 1 برای مدیریت سوئیچ است. مشکل اینجاست که VLAN 1 بهصورت پیشفرض روی تمام سوئیچها فعال است و بسیاری از حملات شبکه آن را هدف قرار میدهند. به همین دلیل، مدیران شبکه معمولاً یک VLAN جداگانه برای مدیریت تجهیزات تعریف میکنند. مثلاً VLAN 99.
ابتدا VLAN را میسازیم:
vlan 99
name Management
سپس IP مدیریتی را تنظیم میکنیم:
interface vlan 99
ip address 192.168.1.10 255.255.255.0
no shutdown
تفاوت Access Port و Trunk Port در سوئیچ سیسکو
وقتی در شبکه VLAN تعریف میکنیم، باید مشخص کنیم هر پورت سوئیچ متعلق به کدام VLAN است. در Cisco دو نوع اصلی Port Mode وجود دارد:
Access Port
پورت Access فقط متعلق به یک VLAN است و معمولاً برای اتصال دستگاههای نهایی استفاده میشود:
در این مثال فقط VLANهای 10 و 20 و 99 اجازه عبور دارند.
چرا محدود کردن VLANهای Trunk مهم است؟
بعضی افراد تمام VLANها را روی Trunk مجاز میکنند، اما این کار از نظر امنیتی توصیه نمیشود. بهتر است فقط VLANهای موردنیاز Allow شوند تا سطح حمله کاهش پیدا کند.
تنظیم Default Gateway چه کاربردی دارد؟
فرض کنید میخواهید از دفتر مرکزی یا حتی از طریق VPN وارد سوئیچ شوید. اگر Gateway تعریف نشده باشد، سوئیچ فقط دستگاههای همان Subnet را میشناسد و ارتباط از شبکههای دیگر ممکن نخواهد بود. برای همین باید Default Gateway تعریف شود:
ip default-gateway 192.168.1.1
چرا باید پورتهای بلااستفاده را ببندیم؟
در بسیاری از حملات شبکه، مهاجم فقط کافی است لپتاپ خود را به یک پورت آزاد متصل کند. اگر پورتهای اضافی باز باشند، ریسک نفوذ بسیار بیشتر میشود. به همین دلیل، مدیران شبکه حرفهای همیشه پورتهای unused را غیرفعال میکنند:
interface range fa0/10-24
shutdown
VLAN امنیتی یا Blackhole VLAN چیست؟
در شبکههای حرفهای معمولاً فقط Shutdown کافی نیست. بسیاری از مدیران شبکه پورتهای بلااستفاده را به VLAN جداگانهای منتقل میکنند تا حتی در صورت فعال شدن اشتباهی پورت، دستگاه وارد شبکه اصلی نشود. مثلاً VLAN 999:
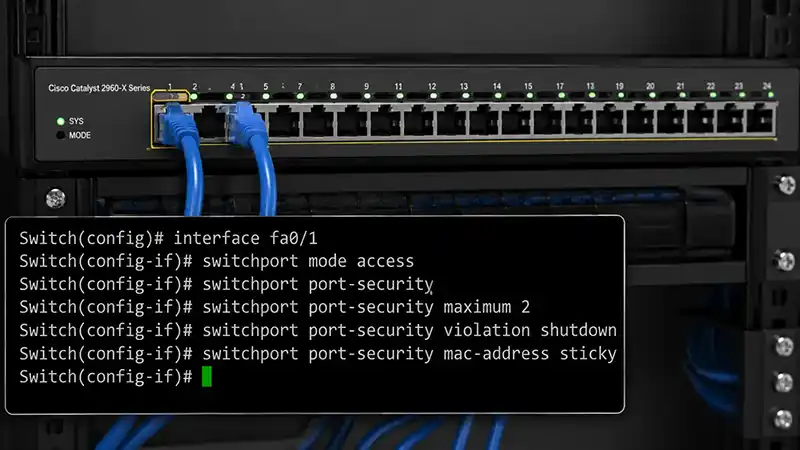
فرض کنید یک کارمند هاب یا سوئیچ شخصی به شبکه متصل کند، یا فردی ناشناس دستگاه دیگری را به پورت سازمان وصل کند. Port Security دقیقاً برای جلوگیری از چنین اتفاقاتی طراحی شده است. این قابلیت اجازه میدهد فقط MAC Addressهای مشخصی روی پورت فعال باشند.
مثلاً:
در این مثال اگر تعداد MAC Addressها بیشتر از حد مجاز شود، پورت بهصورت خودکار Shutdown خواهد شد.
جلوگیری از Loop در شبکه با BPDU Guard
BPDU Guard چیست؟
در شبکههای سوئیچینگ، یکی از خطرات جدی ایجاد Loop است که میتواند باعث از کار افتادن کامل شبکه شود. BPDU Guard یکی از قابلیتهای امنیتی پروتکل Spanning Tree است که از ایجاد Loop جلوگیری میکند. در حالت معمول، این قابلیت روی پورتهایی فعال میشود که End Device به آنها متصل است (Access Portها). اگر یک سوئیچ دیگر بهاشتباه به این پورت متصل شود و BPDU ارسال کند، پورت بهصورت خودکار Shutdown میشود.
چرا BPDU Guard مهم است؟
جلوگیری از Loop در شبکه
جلوگیری از Down شدن کل VLAN
افزایش پایداری شبکه
جلوگیری از اتصال اشتباهی سوئیچ به Access Port
فعالسازی BPDU Guard در سوئیچ سیسکو
interface range fa0/1-24
spanning-tree portfast
spanning-tree bpduguard enable
نکته خیلی مهم (حرفهای)
اگر PortFast فعال نکنی، BPDU Guard روی Access Portها بهصورت استاندارد توصیه نمیشود. پس همیشه این ترکیب را با هم استفاده کن:
PortFast → برای End Device
BPDU Guard → برای جلوگیری از Loop
تفاوت Running Config و Startup Config
سوئیچهای Cisco تنظیمات را در دو بخش مختلف نگهداری میکنند:
Running Config
تنظیماتی است که هماکنون روی دستگاه فعال هستند و داخل RAM ذخیره میشوند. اگر دستگاه Restart شود، این اطلاعات از بین میروند.
Startup Config
نسخه ذخیرهشده تنظیمات است که داخل NVRAM قرار میگیرد و بعد از خاموش و روشن شدن دستگاه باقی میماند. به همین دلیل، بعد از پایان کانفیگ باید تنظیمات Running را داخل Startup ذخیره کنیم.
ذخیره تنظیمات
روش استاندارد:
copy running-config startup-config
روش کوتاهتر:
write memory
یا:
wr
ذخیره کانفیگ سوئیچ سیسکو؛ مرحلهای که خیلیها فراموش میکنند
یکی از رایجترین اشتباهات تازهکارها این است که بعد از پایان تنظیمات، کانفیگ را ذخیره نمیکنند. در این حالت، با خاموش و روشن شدن سوئیچ تمام تنظیمات از بین میرود.برای ذخیره دائمی تنظیمات:
copy running-config startup-config
این دستور یکی از مهمترین دستورات دنیای Cisco است.
سناریوی واقعی کانفیگ سوئیچ Cisco
فرض کنید میخواهیم یک سوئیچ Access را برای یک شرکت کوچک راهاندازی کنیم. ساختار شبکه:
interface range fa0/1-16
switchport port-security
switchport port-security maximum 2
switchport port-security violation shutdown
switchport port-security mac-address sticky
بهترین روشهای امنیتی در سوئیچهای Cisco
در شبکههای حرفهای، فقط تنظیم رمز عبور کافی نیست. معمولاً مدیران شبکه مجموعهای از سیاستهای امنیتی را روی سوئیچها اعمال میکنند تا احتمال نفوذ کاهش پیدا کند.
چند مورد مهم:
غیرفعالسازی Telnet
استفاده از SSH Version 2
بستن پورتهای بلااستفاده
استفاده از VLAN مدیریتی جداگانه
فعالسازی Port Security
محدود کردن VLANهای Trunk
استفاده از رمزهای پیچیده
Backup گرفتن منظم از تنظیمات
مرحله 12: ذخیره تنظیمات
copy running-config startup-config
مهمترین دستورات عیبیابی سوئیچ سیسکو
در شبکههای واقعی، فقط کانفیگ مهم نیست؛ عیبیابی هم بخش بزرگی از کار مدیر شبکه است. مثلاً اگر VLANها کار نکنند، SSH وصل نشود یا پورتی Down شود، باید بتوانید سریع مشکل را پیدا کنید. چند دستور بسیار کاربردی:
مشاهده تنظیمات فعلی:
show running-config
بررسی وضعیت پورتها:
show interfaces status
مشاهده VLANها:
show vlan brief
بررسی SSH:
show ip ssh
اشتباهات رایج هنگام کانفیگ سوئیچ Cisco
بسیاری از مشکلات شبکه بهخاطر اشتباهات ساده ایجاد میشوند.
استفاده از Telnet
هنوز هم بعضی شبکهها از Telnet استفاده میکنند، درحالیکه این پروتکل ناامن است.
رمز عبور ضعیف
رمزهای ساده مثل:
admin
cisco
123456
میتوانند کل شبکه را در معرض خطر قرار دهند.
استفاده از VLAN 1
این یکی از رایجترین اشتباهات شبکه است.
باز گذاشتن پورتهای اضافی
پورت آزاد یعنی فرصت اضافه برای نفوذ.
ذخیره نکردن تنظیمات
اشتباهی که تقریباً همه افراد تازهکار حداقل یکبار تجربه میکنند.
سوالات متداول درباره کانفیگ سوئیچ سیسکو
1. کانفیگ سوئیچ سیسکو چیست؟
فرآیند تنظیم VLAN، امنیت، IP و مدیریت سوئیچ برای کنترل شبکه و ارتباط بین دستگاهها است.
2. چرا SSH بهتر از Telnet است؟
چون SSH اطلاعات را رمزنگاری میکند اما Telnet اطلاعات را بهصورت متن ساده ارسال میکند.
3. VLAN 1 چرا برای مدیریت مناسب نیست؟
چون VLAN پیشفرض سوئیچ است و بیشترین هدف حملات شبکه قرار میگیرد.
5. BPDU Guard چه کاربردی دارد؟
برای جلوگیری از Loop در شبکه و خاموش کردن پورت در صورت اتصال سوئیچ اشتباهی.
جمعبندی نهایی
کانفیگ سوئیچهای Cisco یکی از مهمترین مهارتهای دنیای شبکه است. اگر این فرآیند اصولی انجام شود، هم امنیت شبکه افزایش پیدا میکند و هم مدیریت تجهیزات بسیار سادهتر خواهد شد.
در این آموزش یاد گرفتید چگونه:
به سوئیچ متصل شوید
وارد CLI شوید
SSH فعال کنید
VLAN مدیریتی بسازید
امنیت سوئیچ را افزایش دهید
پورتهای اضافی را ببندید
Port Security راهاندازی کنید
تنظیمات را ذخیره کنید
مشکلات رایج را عیبیابی کنید
اگر تازه وارد دنیای شبکه شدهاید، پیشنهاد میکنم تمام این تنظیمات را داخل Cisco Packet Tracer یا GNS3 تمرین کنید. تجربه عملی مهمترین بخش یادگیری تجهیزات شبکه است.
دانلود راهنمای عملی کانفیگ سوئیچ سیسکو
برای اینکه این راهنما را همیشه دم دست داشته باشید، یک نسخه PDF فشرده شامل Checklist کامل، Cheat Sheet دستورات و جدول عیبیابی آماده کردهایم. میتوانید موقع کار با سوئیچ کنارتان باشد: کانفیگ سوئیچ سیسکو
سلام، آموزش خیلی کاملی بود. توی بخش Port Security فقط اسم اومده ولی دستورات کامل رو ندیدم. میشه دقیقتر توضیح بدید مثلاً برای یه پورت که ماکزیمم ۲ تا MAC مجازه، دستورات کامل چیه؟ الان با error چیکار باید کرد؟







سلام، آموزش خیلی کاملی بود. توی بخش Port Security فقط اسم اومده ولی دستورات کامل رو ندیدم. میشه دقیقتر توضیح بدید مثلاً برای یه پورت که ماکزیمم ۲ تا MAC مجازه، دستورات کامل چیه؟ الان با error چیکار باید کرد؟