با استفاده از روشهای زیر میتوانید این صفحه را با دوستان خود به اشتراک بگذارید.
اندازه متن12
تفاوت آنتی ویروس و فایروال به یکی از مهمترین مباحث امنیت سایبری تبدیل شده است. هر کدام از این ابزارها نقش حیاتی در حفاظت از سیستمهای دیجیتال دارند، اما کارکرد و اهداف آنها متفاوت است. آنتی ویروس بهطور خاص برای شناسایی، جلوگیری از نفوذ و حذف بد افزارهایی همچون ویروسها، تروجانها و کرمها طراحی شده است، در حالی که فایروال بهعنوان یک حصار دفاعی، ترافیک ورودی و خروجی شبکه را بررسی و کنترل میکند تا از دسترسیهای غیرمجاز و حملات سایبری جلوگیری نماید. در این محتوا به صورت کامل به تفاوت های میان آنتی ویروس و فایروال خواهیم پرداخت و در نهایت هم 3 نمونه از پرفروشترین فایروالهای سخت افزاری موجود در بازار را به شما معرفی خواهیم کرد.
آنتی ویروس چیست و چه ویژگیهایی دارد؟
آنتیویروس نرمافزاری تخصصی در حوزه امنیت سایبری است که با هدف شناسایی، متوقفسازی و حذف برنامههای مخرب از جمله ویروسها، تروجانها، جاسوسافزارها و سایر بدافزارها توسعه یافته است. این نرمافزار با بهرهگیری از پایگاه داده امضای بدافزارها و الگوریتمهای تحلیل رفتاری، به صورت پیوسته فایلها و فعالیتهای سیستم را پایش میکند. عملکرد آنتیویروس تنها محدود به شناسایی تهدید نیست، بلکه با اجرای فرآیندهای ایزولهسازی، پاکسازی و در صورت لزوم، بازگردانی تنظیمات آسیبدیده، امنیت سیستم را بازیابی میکند. در نسخههای پیشرفته، مکانیزمهای دفاعی بهروزرسانیشونده، قابلیت تشخیص تهدیدات صفر روز و کنترل رفتار نرمافزارها نیز گنجانده شده است. این نرمافزار نقش محوری در حفظ یکپارچگی اطلاعات، جلوگیری از نفوذ غیرمجاز و کاهش خطرات ناشی از حملات سایبری ایفا میکند.
آنتیویروس با تکیه بر الگوریتمهای شناسایی رفتاری و پایگاه داده امضای دیجیتال، قابلیت تشخیص دقیق بدافزارها را دارد. این نرمافزار با قرنطینهسازی فایلهای آلوده، مانع از اجرای آنها در سیستم میشود. پاکسازی خودکار تهدیدات نیز از طریق ماژولهای ترمیم داخلی انجام میگیرد.
فایروال چیست و چه ویژگیهایی دارد؟
فایروال یک سامانه حفاظتی در معماری شبکه است که با اعمال سیاستهای امنیتی از پیش تعریفشده، ترافیک ورودی و خروجی را کنترل میکند. این سامانه با بررسی دقیق بستههای داده در لایههای مختلف شبکه، مانع از دسترسی غیرمجاز و نفوذ تهدیدات بیرونی به منابع داخلی میشود. فایروالها معمولاً در مرز بین شبکه داخلی و اینترنت قرار میگیرند و بهعنوان یک فیلتر هوشمند، تنها ترافیک مجاز را اجازه عبور میدهند.
از مهمترین ویژگیهای فایروال میتوان به قابلیت تفکیک و بخشبندی ترافیک شبکه، شناسایی و انسداد تهدیدات و پشتیبانی از عملکردهایی مانند NAT و VPN اشاره کرد. بسیاری از فایروالهای نسل جدید، امکانات پیشرفتهتری نظیر بازرسی عمیق بستهها (DPI) و جلوگیری از نفوذ (IPS) را نیز ارائه میدهند که امنیت شبکهرا در برابر حملات پیچیده تضمین میکنند.
تفاوت آنتی ویروس و فایروال
اگر تصمیم دارید از آنتی ویروس و فایروال استفاده کنید، بهتر است بدانید در ابتدا باید نسبت به تفاوت آنتی ویروس و فایروال آگاه شوید، در این صورت می توانید به این درک برسید که کدام یک از این دو فناوری میتواند نیازهای شما را برآورده سازد.
محافظت در برابر تهدیدات داخلی و خارجی
آنچه باعث تفاوت آنتی ویروس و فایروال میشود، نوع تهدیداتی است که با آن مقابله میکند. آنتیویروسها وظیفه دارند در عمق سیستم عامل نفوذ کنند و فایلهایی را که مشکوک به رفتارهای خصمانه یا آسیبزننده هستند، شناسایی کرده و خنثی سازند. بدافزارهایی نظیر کرمها، تروجانها، باجافزارها و جاسوسافزارها عمدتاً از طریق ایمیل، دانلود ناایمن یا وسایل ذخیرهسازی آلوده وارد سیستم میشوند و در این مرحله، آنتیویروس مانند یک سد داخلی، جلوی گسترش آنها را میگیرد. در مقابل، فایروال وظیفه نظارت بر تبادلات شبکهای را بر عهده دارد و از همان نقطه آغاز ارتباط، با تحلیل بستههای داده ورودی و خروجی، تلاش میکند از وقوع نفوذ از خارج به داخل شبکه جلوگیری کند.
شیوههای پیادهسازی و ساختار فنی
از نظر زیرساختی، تفاوت آنتی ویروس و فایروال مشهود است، در واقع آنتیویروس بهطور کامل بهصورت نرمافزار طراحی میشود و در محیط سیستمعامل نصب و اجرا میگردد. این نرمافزار با اسکن متناوب فایلها، حافظه، فرآیندهای در حال اجرا و برنامههای دانلودشده، فعالیتهای مشکوک را شناسایی کرده و در صورت لزوم، اقدام به قرنطینه یا حذف آنها میکند. در مقابل، فایروال ساختار متنوعتری دارد و میتواند بهصورت نرمافزاری، سختافزاری، یا ترکیبی از هر دو مورد پیادهسازی قرار گیرد. انواع فایروالسختافزاری معمولاً در مرز شبکه مستقر شده و بدون وابستگی به سیستمعامل، ترافیک شبکه را به صورت مستقل تحلیل و فیلتر میکنند.
تمرکز عملکرد در بستر نرمافزار یا لایه شبکه
آنتیویروسها با رویکرد نرمافزاری، عملکرد خود را بر داخل سیستم متمرکز کرده و به جستجوی تهدیداتی میپردازند که در قالب فایلها یا پردازشهای اجرایی پنهان شدهاند. آنها با استفاده از پایگاههای داده شامل امضای ویروسها و الگوریتمهای شناسایی رفتاری، به مقابله با بدافزارها میپردازند. اما فایروالها بر لایههای پایینتر شبکه تمرکز دارند و پیش از آنکه دادهها به مقصد برسند، آنها را براساس مجموعهای از سیاستها، فیلتر و یا مسدود میسازند. در واقع تفاوت آنتی ویروس و فایروال این است که فایروال مانع ورود ترافیک مخرب به سیستم میشود، درحالیکه آنتیویروس پس از ورود بدافزار، نقش واکنشی را ایفا میکند.
محدودیتها و قابلیتهای مکمل
هیچیک از این دو ابزار امنیتی بهتنهایی قادر به تأمین امنیت کامل نیستند. آنتیویروس، علیرغم توانایی در شناسایی و حذف بسیاری از تهدیدات نرمافزاری، معمولاً در برابر نفوذها یا حملاتی که از طریق پورتهای خاص اجرا میشوند، عملکردی ندارد. همچنین، فایروالها بهرغم قدرت در کنترل جریان دادهها در شبکه، قادر نیستند تهدیداتی را که از طریق فایلهای آلوده داخل سیستم فعال میشوند، شناسایی و حذف کنند. از این رو، بهرهگیری ترکیبی از فایروال و آنتیویروس، همچون دو سپر دفاعی درونی و بیرونی، یک ساختار چندلایه امنیتی بهوجود میآورد که احتمال نفوذ و آسیب را به حداقل میرساند.
نحوه تصمیمگیری در واکنش به تهدید
در این بخش تصمیم داریم تفاوت آنتی ویروس و فایروال از نظر واکنش به تهدیدها را مورد بررسی قرار دهیم. آنتیویروسها بر اساس الگوریتمهای هوشمند، امضای ویروسها و رفتارهای غیرعادی در سیستم، اقدام به تشخیص و واکنش نسبت به فایلهای مخرب مینمایند. این ابزارها، پس از شناسایی تهدید، معمولاً گزینههایی چون قرنطینه، حذف یا بیاثر کردن فایل را در اختیار کاربر قرار میدهند.
در نقطه مقابل، فایروالها با تکیه بر مجموعهای از سیاستها و قوانین امنیتی از پیش تعریفشده، در مورد هرگونه درخواست ارتباط ورودی یا خروجی تصمیمگیری میکنند. فایروال، برخلاف آنتیویروس، واکنش خود را نه براساس محتوا، بلکه براساس نوع و مسیر ترافیک انجام میدهد و همین امر موجب تمایز اساسی آن در نحوه عملکرد میشود.
وابستگی به بهروزرسانی یا تنظیمات دستی
مهمترین تفاوت آنتی ویروس و فایروال، میزان وابستگی آنها به بهروزرسانی یا پیکربندی اولیه است. عملکرد صحیح آنتیویروسها، بهشدت وابسته به بهروزرسانی مداوم پایگاه داده ویروسها و الگوریتمهای اسکن آنها میباشد. چون تهدیدات روزافزون و پیچیدهای که هر روز ظاهر میشوند، تنها با یک پایگاه داده بهروز قابل شناساییاند. فایروالها، در مقابل، بیش از آنکه به دادههای روزآمد وابسته باشند، نیازمند تنظیمات دقیق و بهدرستی تعریف شدهاند. کارایی فایروال تا حد زیادی به نحوه تعریف قوانین و سیاستهای فیلترینگ بستگی دارد و هرگونه خطا در پیکربندی میتواند به نفوذپذیری یا انسداد نادرست منجر شود.
فایروال سخت افزاری یا نرم افزاری، کدام بهتر هستند؟
فایروال سختافزاری و نرمافزاری هر دو به عنوان راهحلهایی برای محافظت از شبکهها در برابر تهدیدات سایبری طراحی شدهاند، اما هر یک ویژگیهای خاص خود را دارند که آنها را برای شرایط خاصی مناسب میکند. فایروالهای سختافزاری، به دلیل وجود یک دستگاه مستقل برای نظارت بر ترافیک شبکه، قادرند بار پردازشی سنگینتر و بیشتری را تحمل کنند و امنیت بالاتری را برای شبکههای بزرگ و پیچیده فراهم آورند. این نوع فایروالها معمولاً از امکانات پیشرفتهتری برخوردارند و بهویژه در سازمانها و شبکههایی که نیاز به نظارت مستمر و کنترل شدیدتر دارند، بهطور مؤثر عمل میکنند. در عین حال، هزینههای نصب و نگهداری آنها بالاتر است و نیازمند فضای فیزیکی برای نصب میباشند.
در مقابل، فایروالهای نرمافزاری معمولاً برای شبکههای کوچکتر و کاربران خانگی طراحی شدهاند. این فایروالها با نصب ساده بر روی سیستمعاملها، هزینه کمتری دارند و انعطافپذیری بیشتری برای تنظیمات فردی ارائه میدهند. در نهایت اگر تصمیم دارید برای خرید فایروال سخت افزاری اقدام کنید، در ادامه چند نمونه از پرفروش ترین فایروالها را به شما معرفی خواهیم کرد تا بتوانید با دید باز و آگاهی کامل یک انتخاب درست و یک خرید هوشمندانه را تجربه کنید.
فایروال Fortinet مدل FortiGate 2000E
فایروال FortiGate 2000E بهعنوان یکی از محصولات برجستهی شرکت Fortinet، برای سازمانهای بزرگ و شبکههای پیچیده طراحی شده است. این دستگاه با توان عملیاتی 90 گیگابیت در ثانیه و قابلیت پردازش همزمان حجم بالای دادهها، توانایی مقابله با تهدیدات پیشرفته و حملات هدفمند را دارد. ویژگیهایی همچون شش اسلات +10GE SFP و 32 پورت GE RJ45 باعث میشود که این دستگاه گزینهای ایدهآل برای شبکههای با نیاز به اتصال بالا و مدیریت سریع باشد. با داشتن 480 گیگابایت حافظه داخلی و یکپارچگی با Fortinet Security Fabric، این دستگاه امنیت و عملکرد بالای شبکههای سازمانی را تضمین میکند.
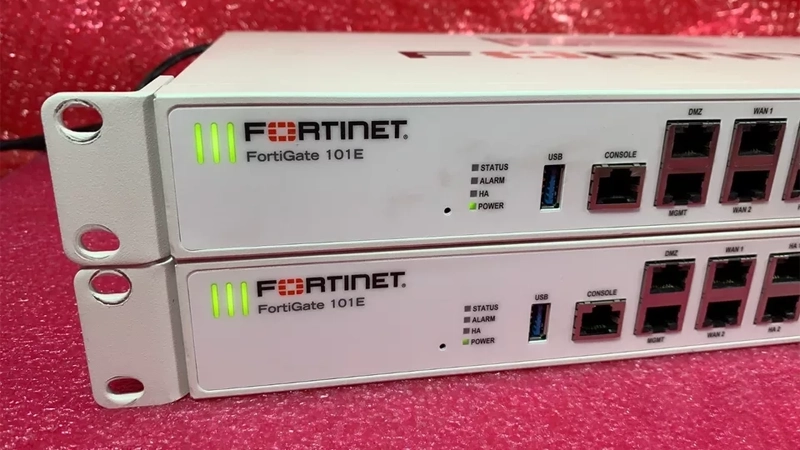
فایروال Fortinet مدل FortiGate 101E
فایروال FortiGate 101E با ویژگیهای امنیتی پیشرفته، راهکار مناسبی برای حفاظت از شبکههای متوسط بهشمار میآید. این دستگاه با پردازش سریع و هوشمند تهدیدات، از حملات سایبری جلوگیری کرده و بهطور مؤثر شبکهها را مدیریت میکند. ویژگیهای برجسته این مدل شامل سیستمعامل امنیتی یکپارچه است که امکان مدیریت سیاستهای امنیتی را از یک پنل واحد فراهم میکند. استفاده از الگوریتمهای پیشرفته و قابلیتهای هوش مصنوعی موجب شبیهسازی تهدیدات ناشناخته و واکنش سریع به آنها میشود، که این ویژگیها باعث بهبود امنیت شبکه و کاهش تأثیر تهدیدات بر عملکرد شبکه میگردد.
فایروال سوفوس مدل XGS 2100
فایروال سوفوس مدل XGS 2100با توان پردازشی بالا و قابلیتهای امنیتی پیشرفته، انتخابی ایدهآل برای شبکههای متوسط تا بزرگ محسوب میشود. این دستگاه بهطور ویژه برای مقابله با حملات سایبری مختلف از جمله DDoS، بدافزارها و باجافزارها طراحی شده و با کاهش ریسک تهدیدات امنیتی، از دادهها و زیرساختهای دیجیتال حفاظت میکند. همچنین، رابط کاربری ساده و مدیریت متمرکز این فایروال باعث کاهش زمان صرفشده برای مدیریت امنیت و تسهیل فرآیندهای نظارتی میشود، در نتیجه امکان تمرکز بیشتر بر روی دیگر جنبههای کاری فراهم می شود.
نتیجه گیری
آنتی ویروس و فایروال دو ابزار اساسی و مکمل در راستای تأمین امنیت سایبری بهشمار میآیند. هرکدام از آنها برای مقابله با تهدیدات خاص خود طراحی شده و بهطور مستقل توانایی محافظت در برابر برخی تهدیدات را دارند. آنتی ویروس برای مقابله با نرمافزارهای مخرب و فایروال برای مدیریت ترافیک شبکه و جلوگیری از حملات خارجی فعالیت میکنند. استفاده همزمان از این دو ابزار میتواند در برابر تهدیدات پیچیدهتر و گستردهتر مؤثر واقع شود و بهطور جامعتر از اطلاعات و سیستمها در برابر حملات سایبری محافظت نماید.