راهنمای انتخاب و خرید فایروال سوفوس؛ کدام مدل برای شبکه شما مناسب است؟
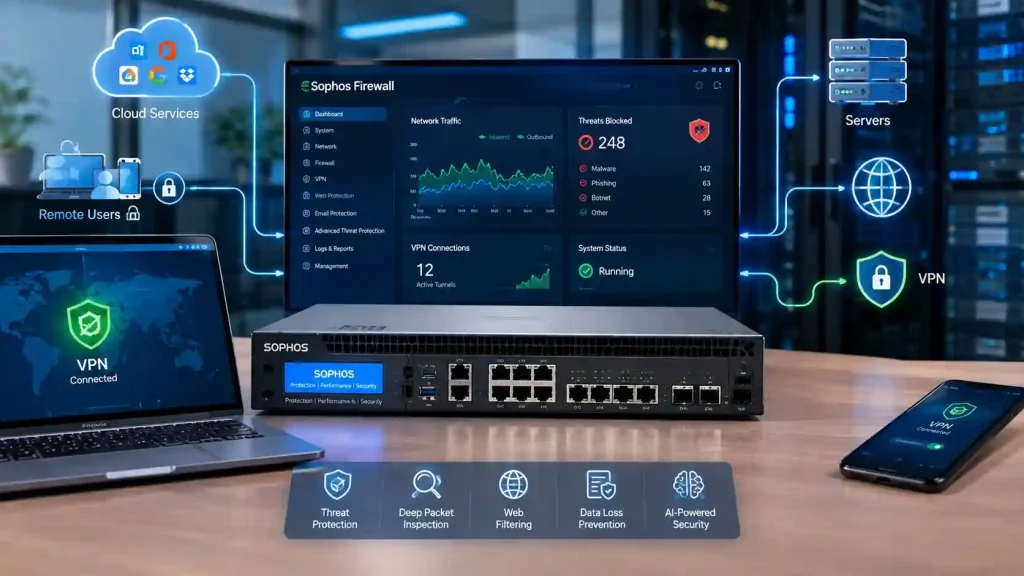
شبکههای امروزی فقط به اتصال چند سیستم به اینترنت محدود نیستند. استفاده از سرویسهای ابری، ارتباطات رمزنگاریشده، VPN، کاربران دورکار و افزایش تعداد دستگاههای متصل باعث شده انتخاب فایروال مناسب به یکی از تصمیمهای مهم زیرساخت شبکه تبدیل شود. Sophos Firewall یک فایروال نسل جدید (NGFW) است که قابلیتهایی مانند کنترل ترافیک، IPS، Web Protection، SSL/TLS Inspection، VPN و SD-WAN را در اختیار سازمانها قرار میدهد. سری XGS نیز برای سناریوهای مختلف، از دفاتر کوچک و شعب تا شبکههای سازمانی، عرضه شده است.
با این حال، انتخاب و خرید فایروال Sophos نباید فقط بر اساس قیمت یا تعداد کاربران انجام شود. سرعت اینترنت، حجم و نوع ترافیک، تعداد اتصالهای VPN، سرویسهای امنیتی مورد نیاز، تعداد شعب و برنامه توسعه شبکه همگی در انتخاب مدل مناسب تأثیر دارند. در این راهنما، ابتدا با قابلیتهای مهم Sophos Firewall آشنا میشویم و سپس معیارهای انتخاب مدل مناسب برای دفاتر کوچک، شرکتهای متوسط و سازمانهای چندشعبهای را بررسی میکنیم.
چرا فایروالهای سنتی دیگر بهتنهایی کافی نیستند؟
در گذشته، وظیفه اصلی فایروال بیشتر به کنترل ارتباطات بر اساس IP، پورت و قوانین دسترسی محدود میشد؛ اما ساختار شبکههای امروزی پیچیدهتر شده است. کاربران از دستگاههای مختلف به شبکه متصل میشوند، سرویسهای Cloud و VPN گسترش یافتهاند و بخش زیادی از ترافیک اینترنتی رمزنگاری شده است. به همین دلیل، فایروالهای جدید باید فراتر از «اجازه دادن یا مسدود کردن» عمل کنند. قابلیتهایی مانند Deep Packet Inspection، تحلیل تهدید، بررسی فایل و تحلیل رفتار شبکه به شناسایی بهتر فعالیتهای مشکوک کمک میکنند. Sophos Firewall نیز با ترکیب کنترل شبکه و قابلیتهای امنیتی پیشرفته، برای مقابله با تهدیدهای پیچیدهتر طراحی شده است.
Sophos Firewall چه تفاوتی در رویکرد امنیتی دارد؟
نقطه قابل توجه در محصولات Sophos این است که امنیت را صرفاً در یک دستگاه خلاصه نمیکند. فایروال میتواند بخشی از یک اکوسیستم امنیتی بزرگتر باشد که در آن Endpoint، ایمیل، شبکه و سرویسهای مدیریتی در کنار یکدیگر قرار میگیرند. این رویکرد در سازمانهایی که تجهیزات و کاربران زیادی دارند اهمیت بیشتری پیدا میکند؛ زیرا مدیر شبکه به جای بررسی جداگانه رویدادهای امنیتی، میتواند اطلاعات بیشتری درباره وضعیت کلی زیرساخت داشته باشد. از طرف دیگر، Sophos روی خودکارسازی برخی فرآیندهای امنیتی نیز تمرکز کرده است. هدف این است که در برابر تهدیدها، زمان تشخیص و واکنش کاهش پیدا کند و بخشی از وظایفی که در گذشته کاملاً به مدیر شبکه وابسته بود، توسط سیستمهای امنیتی انجام شود.
Xstream و معماری پردازشی Sophos Firewall
اگر هنگام بررسی فایروال Sophos با عبارت Xstream مواجه شدهاید، این نام به معماری و فناوریهای پردازشی و امنیتی فایروال سوفوس اشاره دارد. در سری XGS، بخشی از پردازشهای واجد شرایط میتواند از طریق FastPath و پردازنده اختصاصی Xstream Flow Processor شتابدهی شود. Sophos Firewall از مسیرهای پردازشی مختلفی استفاده میکند. ترافیک ابتدا توسط لایههای مربوط به فایروال و موتور DPI بررسی میشود و در شرایطی که امکان offload وجود داشته باشد، پردازش بخشی از جریان ترافیک به FastPath منتقل میشود. این معماری با هدف آزاد کردن منابع پردازنده برای وظایف سنگینتر امنیتی طراحی شده است.
موتور DPI در فایروال سوفوس قابلیتهایی مانند SSL/TLS Inspection، IPS، شناسایی و کنترل برنامهها، Web Filtering و برخی قابلیتهای بررسی بدافزار را در فرآیند پردازش ترافیک پوشش میدهد. بنابراین هنگام مقایسه مدلهای Sophos نباید فقط یک عدد مربوط به Firewall Throughput را در نظر گرفت؛ بلکه باید عملکرد مدل در سناریوی واقعی و با سرویسهای امنیتی مورد نیاز نیز بررسی شود.
بررسی ترافیک رمزنگاریشده با SSL/TLS Inspection
یکی از چالشهای شبکههای امروزی، افزایش حجم ارتباطات رمزنگاریشده است. رمزنگاری از اطلاعات کاربران محافظت میکند، اما در عین حال میتواند بررسی محتوای ترافیک برای شناسایی برخی تهدیدها را دشوارتر کند. فایروال سوفوس امکان تعریف سیاستهای SSL/TLS Inspection را فراهم میکند و مدیر شبکه میتواند مشخص کند کدام ارتباطات بر اساس مبدأ، مقصد، کاربران، گروهها، سرویسها یا دستهبندیهای وب مورد بررسی قرار بگیرند. فعالسازی SSL/TLS Inspection باید با توجه به نیاز امنیتی سازمان، عملکرد شبکه و الزامات مربوط به حریم خصوصی انجام شود. بنابراین هنگام انتخاب مدل Sophos، ظرفیت مربوط به Xstream SSL/TLS Inspection نیز میتواند در کنار سایر شاخصهای عملکردی مورد توجه قرار گیرد.
هوش مصنوعی و یادگیری ماشین در Sophos Firewall
در فایروال سوفوس، فناوریهای مبتنی بر یادگیری ماشین و تحلیل خودکار در برخی قابلیتهای تشخیص تهدید مورد استفاده قرار میگیرند. برای مثال، NDR Essentials میتواند متادیتای ترافیک TLS و درخواستهای DNS را دریافت کرده و در سرویس Sophos Cloud با استفاده از موتورهای تحلیل مبتنی بر AI بررسی کند. هدف این فرآیند شناسایی Indicators of Compromise و الگوهای غیرعادی است.
این قابلیتها جایگزین طراحی صحیح شبکه، سیاستهای امنیتی و نظارت مدیر شبکه نیستند؛ بلکه یک لایه تحلیلی اضافی برای شناسایی رفتارهای مشکوک فراهم میکنند.
NDR چیست و چه نقشی در شبکه دارد؟
NDR یا Network Detection and Response با تمرکز بر ترافیک و رفتار شبکه، به شناسایی فعالیتهای مشکوک و Indicators of Compromise کمک میکند. این رویکرد زمانی اهمیت بیشتری پیدا میکند که یک تهدید از برخی لایههای اولیه امنیتی عبور کرده باشد و نیاز به بررسی رفتار آن در شبکه وجود داشته باشد. در اکوسیستم Sophos، NDR Essentials میتواند متادیتای ترافیک TLS و درخواستهای DNS را از فایروال سوفوس دریافت کرده و در سرویس ابری سوفوس با استفاده از مدلهای تحلیل و یادگیری ماشین بررسی کند. این سرویس میتواند برای شناسایی IPها و دامنههای مشکوک و ایجاد Threat Score مورد استفاده قرار گیرد.
در نتیجه، هنگام معرفی NDR در مقاله بهتر است آن را بهعنوان یک لایه تشخیص و تحلیل تهدید در کنار فایروال معرفی کنیم، نه اینکه آن را معادل قابلیت پایه تمام مدلهای Sophos Firewall در نظر بگیریم.
Sophos XGS چیست و چه زمانی باید سراغ آن برویم؟
سری XGS خانوادهای از سختافزارهای فایروال سوفوس است که برای سناریوهایی مانند دفاتر، شعب و شبکههای سازمانی عرضه شده است. این دستگاهها از معماری پردازشی Xstream و قابلیتهای شتابدهی برای برخی عملیات فایروال، TLS و IPsec استفاده میکنند. انتخاب مدل XGS باید بر اساس نیاز واقعی شبکه انجام شود. تعداد کاربران تنها یکی از معیارهاست و عواملی مانند سرعت اینترنت، حجم ترافیک، IPS، Threat Protection، SSL/TLS Inspection، VPN و تعداد اتصالهای همزمان نیز باید در نظر گرفته شوند. بنابراین در زمان خرید Sophos XGS بهتر است بهجای انتخاب صرفاً بر اساس نام مدل یا تعداد کاربران، مشخصات عملکردی مدل را در سناریوی مورد استفاده خود بررسی کنید.
برای دفتر کوچک چه نوع Sophos Firewall مناسب است؟
در یک دفتر کوچک ممکن است تعداد کاربران محدود باشد و تنها یک یا دو اتصال اینترنتی وجود داشته باشد. در این حالت، مهمترین موضوعات معمولاً عبارتاند از:
تعداد کاربران
سرعت اینترنت
تعداد دستگاههای شبکه
نیاز به VPN
سطح امنیت مورد نیاز
تعداد پورتهای شبکه
امکان توسعه در آینده
اشتباه رایج این است که سازمان تنها بر اساس تعداد کاربران مدل را انتخاب کند. در حالی که نوع استفاده از اینترنت نیز اهمیت زیادی دارد. برای مثال، شرکتی با ۳۰ کاربر که حجم زیادی از سرویسهای Cloud، انتقال فایل و VPN استفاده میکند، ممکن است به ظرفیت بیشتری نسبت به یک دفتر با تعداد کاربر مشابه اما مصرف بسیار پایینتر نیاز داشته باشد.
مقایسه مدلهای Sophos برای دفاتر کوچک
مدل
Firewall Throughput
IPS Throughput
Threat Protection
NGFW
IPsec VPN
مناسب برای
Sophos XGS 116
7.7 Gbps
2.5 Gbps
720 Mbps
2 Gbps
4.8 Gbps
دفاتر کوچک و شعب
Sophos XGS 136
11.5 Gbps
4 Gbps
1 Gbps
3 Gbps
6.35 Gbps
دفاتر و شبکههای متوسط
انتخاب Sophos برای شرکتهای متوسط
در شرکتهای متوسط، انتخاب فایروال معمولاً فقط به تعداد کاربران محدود نمیشود. وجود چند سرور، سرویسهای تحت وب، کاربران دورکار، VPN، چند لینک اینترنت و استفاده گسترده از سرویسهای Cloud باعث میشود شاخصهای عملکردی بیشتری بررسی شوند. در چنین محیطی بهتر است حداقل این موارد با هم مقایسه شوند:
Firewall Throughput
IPS Throughput
Threat Protection Throughput
NGFW Throughput
IPsec VPN Throughput
ظرفیت SSL/TLS Inspection
تعداد اتصالهای همزمان
تعداد پورتها و نوع رابطهای شبکه
برای نمونه، دیتاشیت رسمی XGS 136 علاوه بر Firewall Throughput، شاخصهایی مانند IPS، Threat Protection، NGFW و IPsec VPN را نیز جداگانه اعلام میکند. همین تفکیک نشان میدهد که یک عدد واحد برای مقایسه عملکرد فایروال کافی نیست.
Sophos برای سازمانهای بزرگ و چند شعبهای
در سازمانهای بزرگ، فایروال بخشی از یک زیرساخت پیچیدهتر است. ممکن است شعب مختلف، کاربران دورکار، دیتاسنتر، سرویسهای ابری و چند مسیر ارتباطی در اختیار سازمان باشد. در چنین شرایطی، مدیریت متمرکز اهمیت زیادی پیدا میکند. قابلیتهایی مانند SD-WAN، VPN، مدیریت مرکزی، گزارشگیری و هماهنگی میان محصولات امنیتی میتوانند در سادهتر شدن مدیریت این محیط نقش داشته باشند. در شبکههای چندشعبهای نیز بهتر است پیش از خرید، توپولوژی شبکه و مسیرهای ارتباطی بهطور کامل بررسی شود.
Sophos Central؛ مدیریت متمرکز امنیت
هرچه تعداد تجهیزات و سرویسهای امنیتی بیشتر شود، مدیریت آنها نیز دشوارتر میشود. Sophos Central برای ایجاد یک محیط مدیریتی متمرکز در اکوسیستم Sophos طراحی شده است. این موضوع میتواند برای سازمانهایی که از چندین محصول Sophos استفاده میکنند اهمیت زیادی داشته باشد. مدیر شبکه میتواند اطلاعات و رویدادهای مختلف را در یک محیط مدیریتی بررسی کرده و کنترل بیشتری بر وضعیت امنیتی زیرساخت داشته باشد. مدیریت متمرکز همچنین در سازمانهایی که چند شعبه دارند یا تجهیزات امنیتی متعددی در نقاط مختلف مستقر کردهاند، کاربرد بیشتری پیدا میکند.
SD-WAN و نقش آن در شبکههای امروزی
در بسیاری از سازمانها دیگر تنها یک مسیر ارتباطی بین شعب وجود ندارد. ممکن است یک شعبه از چند لینک اینترنت استفاده کند یا بخشی از سرویسها از طریق Cloud ارائه شوند. SD-WAN میتواند به مدیریت هوشمندتر مسیرهای ارتباطی و ایجاد انعطاف بیشتر در شبکه کمک کند. ترکیب قابلیتهای امنیتی فایروال با SD-WAN باعث میشود تجهیزات امنیتی در شبکههای توزیعشده نقش گستردهتری پیدا کنند. به همین دلیل اگر سازمان شما چند شعبه دارد، هنگام خرید فایروال Sophos بهتر است قابلیتهای مربوط به SD-WAN و مدیریت ارتباطات بین شعب را نیز در نظر بگیرید.
لایسنس Sophos؛ نکتهای که هنگام خرید نباید فراموش شود
یکی از موضوعاتی که هنگام بررسی قیمت فایروال سوفوس باید مورد توجه قرار گیرد، لایسنس و سرویسهای نرمافزاری است. هزینه نهایی یک راهکار امنیتی صرفاً قیمت سختافزار نیست. سرویسها و قابلیتهای امنیتی مورد نیاز نیز میتوانند روی هزینه کلی تأثیر داشته باشند. بنابراین هنگام مقایسه دو پیشنهاد خرید، بهتر است مشخص شود:
مدل دقیق دستگاه چیست؟
لایسنس چه مدت اعتبار دارد؟
چه سرویسهایی در بسته ارائه شدهاند؟
امکانات امنیتی مورد نیاز سازمان فعال هستند یا خیر؟
هزینه تمدید سرویس در آینده چقدر خواهد بود؟
این بررسی باعث میشود مقایسه قیمتها واقعیتر باشد.
قبل از خرید فایروال Sophos این 7 سؤال را پاسخ دهید
قبل از انتخاب مدل، اطلاعات زیر را جمعآوری کنید:
1. چند کاربر و دستگاه به شبکه متصل هستند؟
فقط تعداد کاربران را در نظر نگیرید؛ تعداد کامپیوترها، سرورها، تلفنهای IP، دوربینها و سایر تجهیزات نیز میتواند در طراحی شبکه مؤثر باشد.
2. سرعت اینترنت فعلی و برنامه آینده چقدر است؟
سرعت لینک اینترنت را با ظرفیت مورد انتظار در دو یا سه سال آینده مقایسه کنید.
3. چه میزان VPN نیاز دارید؟
تعداد کاربران Remote Access و تعداد Site-to-Site VPNها را مشخص کنید.
4. آیا سازمان چند شعبه دارد؟
در صورت وجود چند شعبه، قابلیتهای VPN و SD-WAN اهمیت بیشتری پیدا میکنند.
5. آیا قرار است چند لینک اینترنت استفاده شود؟
اگر پاسخ مثبت است، قابلیتهای SD-WAN و Failover را در طراحی بررسی کنید.
6. کدام سرویسهای امنیتی باید فعال باشند؟
برای مثال IPS، Threat Protection، Web Protection و SSL/TLS Inspection میتوانند روی ظرفیت مورد نیاز تأثیر بگذارند.
7. شبکه در آینده چقدر رشد خواهد کرد؟
مدل انتخابشده نباید فقط پاسخگوی وضعیت فعلی باشد؛ ظرفیت توسعه شبکه نیز باید در تصمیمگیری لحاظ شود.
چه زمانی Sophos انتخاب مناسبی نیست؟
هیچ برند یا فایروالی برای تمام سازمانها بهترین انتخاب مطلق نیست. اگر سازمان شما اکوسیستم امنیتی کاملاً متفاوتی دارد، ممکن است هماهنگ کردن Sophos با زیرساخت موجود نیازمند بررسی بیشتری باشد. همچنین اگر تنها به یک فایروال بسیار ساده برای یک شبکه کوچک نیاز دارید، ممکن است تمام قابلیتهای یک NGFW برای شما ضروری نباشد. بنابراین انتخاب Sophos باید بر اساس نیاز واقعی، بودجه، زیرساخت فعلی و برنامه توسعه شبکه انجام شود، نه صرفاً محبوبیت برند.
خرید فایروال سوفوس از اِندمود
انتخاب فایروال مناسب یک تصمیم زیرساختی است و بهتر است قبل از خرید، مشخصات فنی و نیازهای شبکه بهطور دقیق بررسی شوند. در اِندمود میتوانید برای انتخاب تجهیزات شبکه و امنیتی مناسب، مدلهای موجود را بررسی کرده و مشخصات آنها را با نیازهای سازمان خود تطبیق دهید. اگر بین چند مدل Sophos مردد هستید، بهتر است پیش از تصمیم نهایی، تعداد کاربران، سرعت اینترنت، نیاز VPN، تعداد شعب و سرویسهای امنیتی مورد نیاز را مشخص کنید. این اطلاعات کمک میکند انتخاب نهایی تنها بر اساس قیمت فایروال سوفوس انجام نشود و محصولی متناسب با زیرساخت واقعی شبکه انتخاب شود.
جمعبندی
فایروالهای امروزی دیگر فقط وظیفه کنترل پورتها و ارتباطات را بر عهده ندارند. شبکههای مدرن به راهکاری نیاز دارند که بتواند ترافیک را تحلیل کند، تهدیدهای جدید را شناسایی کند، ارتباطات رمزنگاریشده را در صورت نیاز بررسی کند و اطلاعات امنیتی را در اختیار مدیر شبکه قرار دهد. Sophos Firewall با فناوریهایی مانند Xstream، تحلیل ترافیک، قابلیتهای مبتنی بر هوش مصنوعی، NDR، SD-WAN، DNS Protection و مدیریت متمرکز، تلاش میکند مجموعهای از این نیازها را در یک راهکار امنیتی جمع کند.
با این حال، بهترین فایروال سوفوس لزوماً قدرتمندترین یا گرانترین مدل نیست. انتخاب درست زمانی اتفاق میافتد که ظرفیت دستگاه با تعداد کاربران، حجم ترافیک، سرعت اینترنت، نیازهای امنیتی و مسیر رشد سازمان هماهنگ باشد. بنابراین اگر قصد خرید فایروال Sophosرا دارید، ابتدا نیاز شبکه را مشخص کنید و سپس سراغ انتخاب مدل بروید. این روش علاوه بر جلوگیری از هزینههای غیرضروری، باعث میشود فایروال انتخابشده بتواند در سالهای آینده نیز پاسخگوی نیازهای امنیتی سازمان باشد.