با استفاده از روشهای زیر میتوانید این صفحه را با دوستان خود به اشتراک بگذارید.
اندازه متن12
در دنیای امروز که اینترنت و شبکههای کامپیوتری بخش جدایی ناپذیر زندگی ما شدهاند، امنیت اطلاعات و دادهها به یکی از مهمترین دغدغهها تبدیل شده است. چه در خانه باشید، چه در محل کار یا حتی در حال گشت و گذار در فضای مجازی، همیشه این خطر وجود دارد که اطلاعات شخصی یا حساس شما توسط افراد ناشناس یا بد افزارها مورد سوء استفاده قرار گیرد. اینجا است که فایروالها به عنوان یکی از اصلیترین ابزارهای امنیتی وارد عمل میشوند. در این مطلب از وب سایت اندمود قصد داریم تا به این سوال پاسخ دهیم که فایروال سخت افزاری چیست و برای چه کاربردهای فایروال مورد استفاده قرار میگیرد؟
فایروال سخت افزاری چیست؟
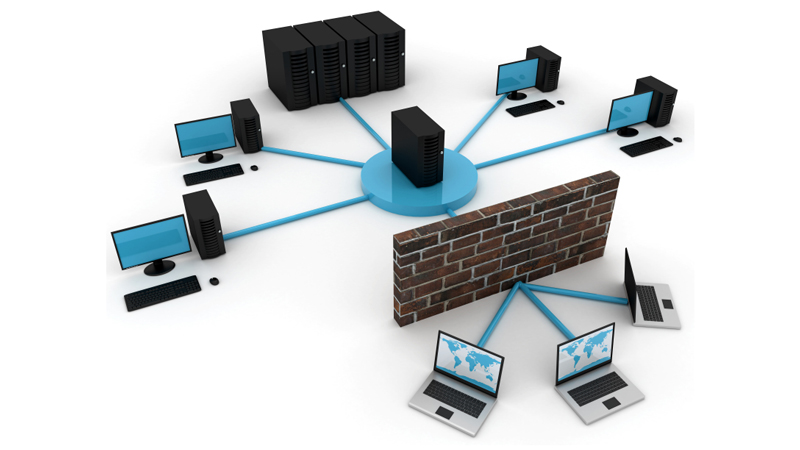
فایروال که ترجمه آن دیوار آتش است که بین شبکه داخلی شما مثلاً شبکه خانگی یا شبکه شرکت و اینترنت قرار میگیرد. وظیفه اصلی فایروال این است که ترافیک ورودی و خروجی را بررسی کند و فقط به دادههای مجاز اجازه عبور دهد. به عبارت ساده، فایروال مانند یک نگهبان است که از ورود افراد ناشناس یا خطرناک به شبکه شما جلوگیری میکند.
بدون فایروال، شبکه شما مانند یک خانه بدون قفل است که هر کسی میتواند به راحتی وارد آن شود. فایروالها نه تنها از ورود هکرها و بد افزارها جلوگیری میکنند، بلکه میتوانند دسترسی کاربران داخلی به سایتها یا خدمات خاصی را نیز محدود کنند. مثلاً در یک شرکت، فایروال میتواند دسترسی کارمندان به شبکههای اجتماعی را محدود کند تا تمرکز آنها روی کار بیشتر شود. لازم به ذکر است که فایروال شبکه به دو دسته کلی تقسیم میشوند:
فایروال نرم افزاری
فایروال سخت افزاری
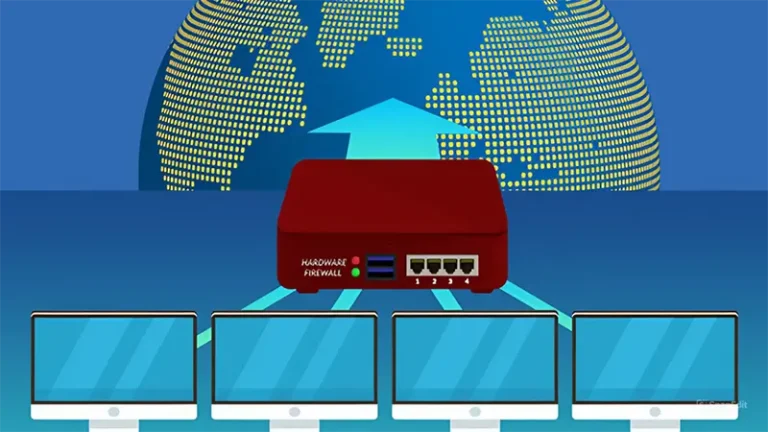
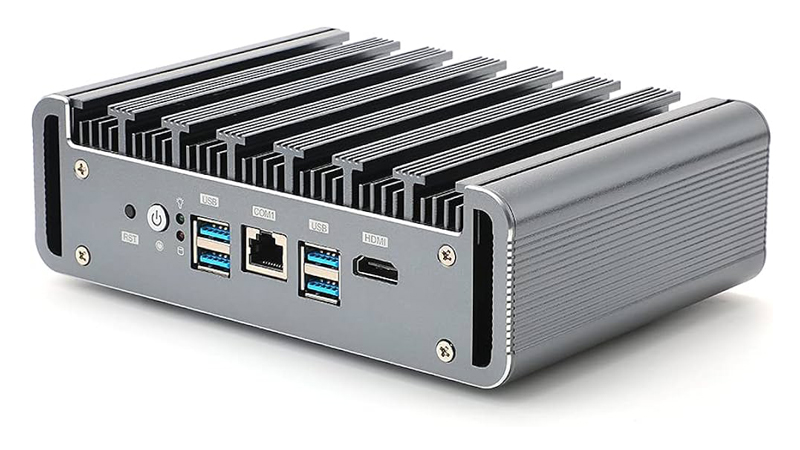
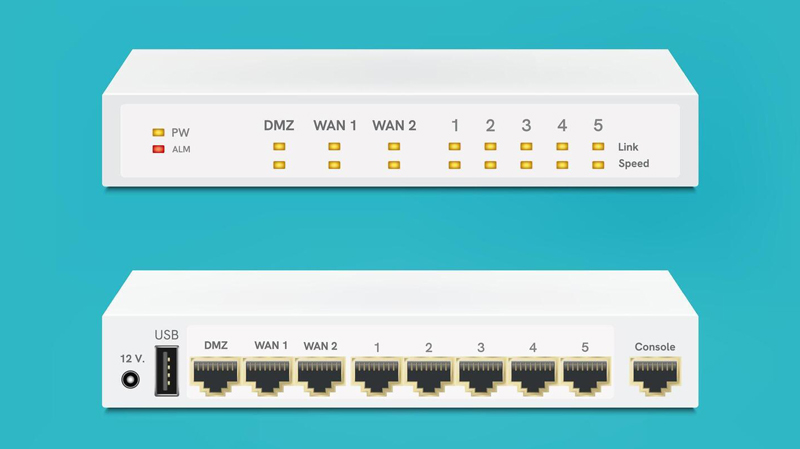
فایروال نرم افزاری یک برنامه است که روی کامپیوتر یا سرور نصب میشود و ترافیک شبکه را کنترل میکند. اما فایروال سخت افزاری یک دستگاه فیزیکی است که به طور مستقل عمل میکند و معمولاً بین شبکه داخلی و اینترنت قرار میگیرد. فایروال سخت افزاری مانند یک دستگاه است که تمام ترافیک شبکه از آن عبور میکند. این دستگاه به دلیل داشتن سخت افزار اختصاصی، میتواند حجم بالایی از دادهها را به سرعت بررسی کند بدون این که سرعت شبکه را کاهش دهد. این ویژگی باعث میشود فایروالهای سخت افزاری برای محیطهایی که ترافیک شبکه بالایی دارند، مانند شرکتها یا مراکز داده، بسیار مناسب باشند.
فایروال سخت افزاری چگونه کار میکند؟
فایروال سخت افزاری با استفاده از مجموعهای از قوانین از پیش تعریف شده، ترافیک شبکه را بررسی و فیلتر میکند. این قوانین میتوانند بر اساس آدرسهای IP، پورتها یا حتی نوع دادهها تنظیم شوند. به عنوان مثال، شما میتوانید فایروال را طوری تنظیم کنید که فقط به دستگاههای خاصی در شبکه اجازه دسترسی به اینترنت را بدهد یا از ورود ترافیک مشکوک به شبکه جلوگیری کند.
یکی از قابلیتهای مهم فایروالهای سخت افزاری، Stateful Inspection است. این فناوری به فایروال اجازه میدهد که نه تنها هر بسته داده را به طور جداگانه بررسی کند، بلکه وضعیت کلی اتصالات شبکه را نیز زیر نظر بگیرد. مثلاً اگر یک اتصال از قبل تأیید شده باشد، فایروال میتواند بستههای داده مرتبط با آن اتصال را بدون بررسی مجدد عبور دهد. این کار باعث افزایش سرعت و امنیت شبکه میشود.
کاربردهای فایروال سخت افزاری
فایروالهای سخت افزاری به دلیل قدرت و انعطاف پذیری بالا، در محیطهای مختلفی استفاده میشوند. اگر بخواهیم شما را با مهمترین کاربردهای فایروال سخت افزاری آشنا کنیم، میتوان به موارد زیر اشاره کرد:
محافظت از شبکههای سازمانی
در شرکتها و سازمانهای بزرگ، فایروالهای سخت افزاری مثل فایروال سوفوس XGS 136 به عنوان اولین خط دفاعی در برابر تهدیدات سایبری عمل میکنند. این دستگاهها میتوانند از شبکههای داخلی در برابر حملات هکرها، بد افزارها و نفوذهای غیرمجاز محافظت کنند. همچنین، فایروالهای سخت افزاری میتوانند دسترسی کارمندان به اینترنت و منابع شبکه را کنترل کرده و از سوء استفاده از منابع شرکت جلوگیری کنند.
ایجاد شبکههای امن برای مراکز داده
مراکز داده که حجم عظیمی از اطلاعات حساس را نگهداری میکنند، نیازمند سطح بالایی از امنیت هستند. فایروالهای سخت افزاری با ایجاد لایههای امنیتی متعدد، از دادههای ذخیره شده در مراکز داده محافظت میکنند و مانع از دسترسی غیرمجاز به آنها میشوند.
کنترل دسترسی به اینترنت در مدارس و دانشگاهها
در محیطهای آموزشی، فایروالهای سخت افزاری میتوانند دسترسی دانش آموزان و دانشجویان به سایتهای نامناسب یا غیر مرتبط با آموزش را محدود کنند. این کار نه تنها امنیت شبکه را افزایش میدهد، بلکه باعث بهبود تمرکز و بهره وری کاربران نیز میشود.
استفاده در شبکههای خانگی
با افزایش استفاده از دستگاههای هوشمند در خانهها، نیاز به امنیت شبکههای خانگی نیز بیشتر شده است. فایروالهای سخت افزاری مثل فایروال سوفوس مدل XGS 3100 میتوانند از شبکههای خانگی در برابر تهدیدات اینترنتی محافظت کرده و دسترسی کودکان به محتوای نامناسب را محدود کنند. همچنین، این فایروالها میتوانند از دستگاههای هوشمند خانگی مانند دوربینهای امنیتی یا تلویزیونهای هوشمند در برابر نفوذ هکرها محافظت کنند.
استفاده در شبکههای ملی و دولتی
برخی کشورها از فایروالهای سخت افزاری برای ایجاد شبکههای ملی امن استفاده میکنند. به عنوان مثال، چین از فایروالهای سخت افزاری برای محدود کردن دسترسی شهروندان به برخی سایتها و خدمات اینترنتی استفاده میکند. این کار به دولتها امکان میدهد که کنترل بیشتری بر اطلاعاتی که در دسترس عموم قرار میگیرد داشته باشند.
مزایای فایروال سخت افزاری
خرید و استفاده از فایروال شبکه مزایا مختلفی دارد. از مهمترین کاربردهای فایروال سخت افزاری میتوان به موارد زیر اشاره کرد:
سرعت بالا: فایروالهای سخت افزاری به دلیل داشتن سخت افزار اختصاصی، میتوانند حجم بالایی از ترافیک را بدون کاهش سرعت شبکه مدیریت کنند.
امنیت قوی: این فایروالها از فناوریهای پیشرفتهای مانند Stateful Inspection و Deep Packet Inspection استفاده میکنند که امنیت شبکه را به طور قابل توجهی افزایش میدهند.
مدیریت متمرکز: فایروالهای سخت افزاری معمولاً دارای رابطهای مدیریتی متمرکز هستند که به مدیران شبکه امکان میدهد به راحتی قوانین امنیتی را تنظیم و نظارت کنند.
این مزایا باعث محبوبیت فایروال سخت افزاری شده است.
انواع فایروال سخت افزاری
فایروالهای سخت افزاری انواع مختلفی دارند که هر کدام بر اساس کاربرد و نوع شبکه، ویژگیها و قابلیتهای خاصی ارائه میدهند. آشنایی با این انواع به شما کمک میکند تا بهترین انتخاب را برای نیازهای شبکه خود داشته باشید:
فایروالهای مبتنی بر بسته: این نوع فایروال، بستههای داده را بر اساس آدرس IP، پورت و پروتکل بررسی میکند و تصمیم میگیرد که اجازه عبور یا مسدود شدن آنها را بدهد. این فایروالها ساده و سریع هستند اما به دلیل بررسی سطح پایین، ممکن است امنیت کمتری نسبت به سایر انواع داشته باشند.
فایروالهای بازرسی وضعیت: این فایروالها علاوه بر بررسی اطلاعات بسته، وضعیت ارتباطات شبکه را نیز پیگیری میکنند و قادرند اتصالات معتبر را شناسایی و بستههای مرتبط را بدون بررسی مجدد عبور دهند. این نوع فایروالها امنیت بیشتری نسبت به فایروالهای مبتنی بر بسته ارائه میدهند.
فایروالهای بازرسی عمیق بسته: این نوع فایروال به بررسی محتوای دادهها در لایههای بالاتر میپردازد و میتواند تهدیدات پیچیدهتر مانند حملات مخرب یا دادههای غیرمجاز را شناسایی کند.
فایروالهای نسل بعدی: این فایروالها ترکیبی از تکنولوژیهای مختلف از جمله بازرسی بسته، بازرسی وضعیت، DPI، سیستمهای جلوگیری از نفوذ (IPS) و کنترل برنامهها هستند و سطح امنیت بسیار بالاتری ارائه میدهند.
فایروالهای سخت افزاری مخصوص کسبوکارهای کوچک و متوسط: این فایروالها طراحی شدهاند تا با امکانات و قیمت مناسب، نیازهای امنیتی شرکتهای کوچک و متوسط را برآورده کنند.
فایروالهای ماژولار و قابل توسعه: این دستگاهها امکان اضافه کردن ماژولهای امنیتی مختلف مانند VPN، آنتیویروس و سیستمهای تشخیص نفوذ را دارند و برای شبکههای بزرگ و پویا بسیار مناسباند.
معایب فایروال سخت افزاری
با وجود کاربردهای فایروال و مزایایی که دارد، مثل هر سخت افزاری، فایروال شبکه دارای معایبی نیز است. این معایب به شرح زیر است:
هزینه بالا: فایروالهای سخت افزاری معمولاً هزینههای اولیه و نگهداری بالایی دارند.
پیچیدگی در تنظیمات: تنظیم و پیکربندی فایروالهای سخت افزاری ممکن است برای کاربران غیر متخصص دشوار باشد.
نیاز به بروزرسانی مداوم: برای حفظ امنیت شبکه، فایروالهای سخت افزاری نیاز به بروزرسانی مداوم firmware دارند.
حرف آخر
در این مطلب از اندمود تلاش کردیم تا در مورد انواع فایروال سخت افزاری و کاربردهای آنها صحبت کنیم. همان طوری که مشاهده کردید، فایروالهای سخت افزاری به عنوان یکی از قویترین ابزارهای امنیتی در دنیای شبکههای کامپیوتری شناخته میشوند. این دستگاهها با ایجاد لایههای امنیتی متعدد، از شبکهها در برابر تهدیدات سایبری محافظت کرده و دسترسیهای غیرمجاز را محدود میکنند. با این حال، استفاده از فایروالهای سخت افزاری نیاز به دانش فنی و سرمایه گذاری اولیه دارد. اگر شما هم به دنبال افزایش امنیت شبکه خود هستید، فایروال سخت افزاری میتواند یک انتخاب عالی باشد. این دستگاهها نه تنها امنیت شبکه شما را تضمین میکنند، بلکه به شما امکان کنترل بیشتری بر ترافیک شبکه و دسترسی کاربران میدهند.