با استفاده از روشهای زیر میتوانید این صفحه را با دوستان خود به اشتراک بگذارید.
اندازه متن12
حملات سایبری شبکه های کامپیوتری یکی از بزرگترین تهدیدات در دنیای دیجیتال امروز هستند. این حملات میتوانند به اطلاعات شخصی، کسبوکارها و زیرساختهای حیاتی آسیبهای جدی وارد کنند. با توجه به پیچیدگی روزافزون شبکههای کامپیوتری، انواع مختلفی از حملات وجود دارد که هر کدام با اهداف و روشهای خاص خود انجام میشوند.
طبقهبندی حملات سایبری شبکه های کامپیوتری
حملات سایبری را میتوان بر اساس اهداف، روشها و لایههایی که مورد هدف قرار میدهند، طبقهبندی کرد. برخی از مهمترین انواع حملات عبارتند از:
حملات بر اساس هدف
حملات به دست آوردن اطلاعات: هدف این حملات، سرقت اطلاعات حساس مانند رمزهای عبور، اطلاعات مالی، اطلاعات شخصی و اطلاعات تجاری است.
حملات مخرب: هدف این حملات، ایجاد اختلال در عملکرد سیستمها، تخریب دادهها و یا ایجاد خسارت فیزیکی است.
حملات به دست گرفتن کنترل: هدف این حملات، به دست گرفتن کنترل کامل یا جزئی بر روی سیستمها یا شبکهها است.
حملات بر اساس روش
حملات فعال: در این حملات، مهاجم با ارسال بستههای داده جعلی یا دستکاری شده، به سیستم هدف نفوذ میکند.
حملات غیرفعال: در این حملات، مهاجم بدون ایجاد تغییر در ترافیک شبکه، به جمعآوری اطلاعات میپردازد.
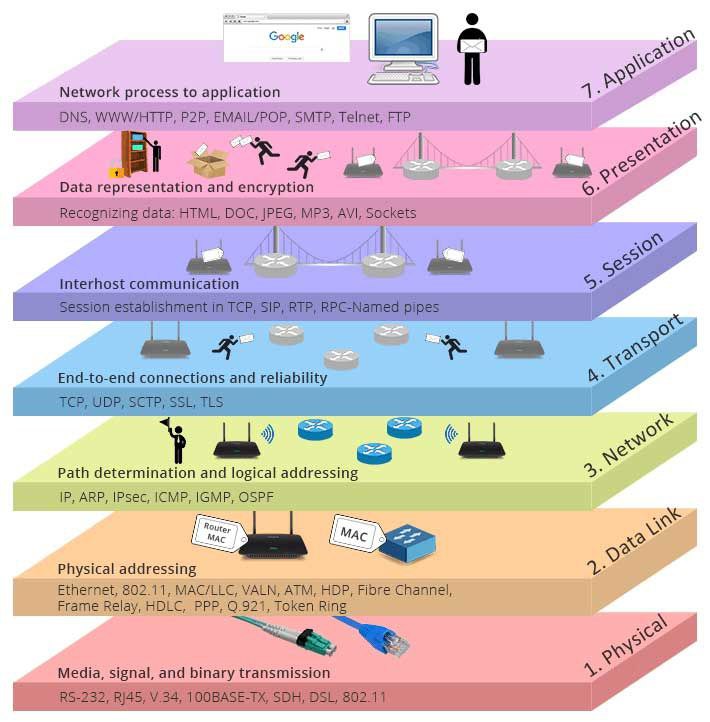
حملات بر اساس لایه
حملات لایه فیزیکی: این حملات به سختافزار شبکه مانند کابلها و روترها آسیب میرسانند.
حملات لایه پیوند داده: این حملات به پروتکلهای لایه پیوند داده مانند Ethernet آسیب میرسانند.
حملات لایه شبکه: این حملات به پروتکلهای لایه شبکه مانند IP آسیب میرسانند.
حملات لایه انتقال: این حملات به پروتکلهای لایه انتقال مانند TCP و UDP آسیب میرسانند.
حملات لایه نشست: این حملات به پروتکلهای لایه نشست مانند HTTP و FTP آسیب میرسانند.
حملات لایه کاربرد: این حملات به برنامههای کاربردی مانند مرورگرها و ایمیل آسیب میرسانند.
بسیاری از حملات برای فعالیت های حرفه ای، اجتماعی و شخصی خود به اینترنت متکی هستند. اما افرادی نیز وجود دارند که سعی می کنند به رایانه های متصل به اینترنت ما آسیب برسانند، حریم خصوصی ما را نقض کنند و خدمات اینترنتی را از کار بیاندازند.
با شیوع حملات در حال حاضر، همراه با تهدید حملات جدیدتر و به مراتب مخرب تر در آینده نزدیک، امنیت شبکه به یکی از نقاط کانونی اصلی در برخورد با شبکه های کامپیوتری تبدیل شده است.
چگونه شبکه های کامپیوتری آسیب پذیر می شوند؟ برخی از انواع حملات سایبری شبکه های کامپیوتری رایج امروزی کدامند؟
بدافزار: مخفف نرم افزار مخرب است و به هر برنامه ای اشاره دارد که برای ایجاد آسیب، اختلال یا دسترسی غیرمجاز به رایانه طراحی شده است. امروزه بسیاری از بدافزارها در حال تکثیر هستند. یک میزبان را آلوده می کند، سپس از آن میزبان به دنبال ورود به میزبان های دیگر از طریق اینترنت است، و از میزبان های تازه آلوده به دنبال ورود به میزبان های بیشتری است. به این ترتیب، بدافزار خود-تکثیر شونده می تواند به سرعت گسترش یابد.
ویروس : نوعی بدافزار که برای آلوده کردن دستگاه کاربر به نوعی تعامل کاربر نیاز دارد. مثال : یک پیوست ایمیل حاوی فایل های اجرایی مخرب. هنگامی که کاربر چنین پیوستی را دریافت و باز می کند، به طور ناخواسته بدافزار را روی دستگاه اجرا می کند.
کرم : بدافزاری که می تواند بدون هیچ گونه تعامل صریح با کاربر وارد دستگاه شود. به عنوان مثال، کاربر در حال اجرای برخی از برنامه های شبکه آسیب پذیر است که مهاجم می تواند بدافزار را به آن ارسال کند. برنامه ممکن است بدافزار را از اینترنت بپذیرد و آن را بدون دخالت کاربر اجرا کند و در نتیجه یک کرم ایجاد کند.
بات نت: شبکه ای از رایانه های خصوصی آلوده به نرم افزارهای مخرب و کنترل شده به صورت گروهی بدون اطلاع مالکان، به عنوان مثال. برای ارسال هرزنامه
برخی از مهم ترین حملات سایبری شبکه های کامپیوتری:
DoS (Denial of Service): یک حمله DoS یک شبکه، میزبان یا سایر بخشهای زیرساخت را برای کاربران قانونی غیرقابل استفاده میکند. اکثر حملات DoS اینترنت به یکی از سه دسته تقسیم می شوند:
حمله آسیب پذیری: این شامل ارسال چند پیام خوش ساخت به یک برنامه یا سیستم عامل آسیب پذیر است که در میزبان هدفمند اجرا می شود. در صورتی که توالی صحیح بسته ها به یک برنامه یا سیستم عامل آسیب پذیر ارسال شود، سرویس می تواند متوقف شود یا بدتر از آن، میزبان خراب شود.
سیلاب پهنای باند: مهاجم با ارسال سیل بستههایی به میزبان هدف پر میکند که بسیار فراتر از چیزی است که میتوان با پیوند دسترسی آن هدف مدیریت کرد، در نتیجه اجازه نمیدهد بستههایی از کاربران قانونی به سرور برسند.
سیل اتصال: مهاجم مقدار زیادی از اتصالات نیمه باز یا کاملاً باز TCP را با میزبان هدف راه اندازی می کند. ممکن است به قدری توسط اتصالات جعلی گرفتار شود که ممکن است دیگر اتصالات معتبر را نپذیرد.
DDoS (Distributed DoS) : شکلی از حمله DOS است که در آن چندین سیستم به خطر افتاده در حمله برای هدف قرار دادن یک سیستم واحد در یک حمله DoS شرکت می کنند. استفاده از باتنتهای متشکل از هزاران میزبان این روزها برای انجام حملات DDoS رایج است. بنابراین، شناسایی و دفاع در برابر حملات DDoS در مقایسه با حمله DoS که از یک میزبان منفرد منشا میگیرد، بسیار دشوارتر است.
بسته sniffer: یک گیرنده غیرفعال که یک کپی از هر بسته ای را که از آن عبور می کند ضبط می کند، بسته sniffer نامیده می شود. فقط با قرار دادن یک گیرنده غیرفعال در مجاورت فرستنده بی سیم، آن گیرنده می تواند یک کپی از هر بسته ای که ارسال می شود را بدست آورد! این بستهها میتوانند شامل رمز عبور، شماره امنیت اجتماعی، اسرار تجاری و پیامهای شخصی خصوصی باشند.
برخی از بهترین دفاع ها در برابر استشمام بسته شامل رمزنگاری است. جعل IP این واقعیت که امکان تزریق بسته ها به اینترنت با آدرس منبع نادرست وجود دارد به عنوان جعل IP شناخته می شود. و این تنها یکی از روشهایی است که در آن یک کاربر میتواند خود را به عنوان کاربر دیگر بپوشاند. در نهایت، برای رفع این مشکل، باید احراز هویت نقطه پایانی داشته باشیم، به عنوان مثال، مکانیزمی که به ما امکان میدهد با اطمینان مشخص کنیم که آیا یک پیام از جایی که ما فکر میکنیم میآید یا خیر.
حمله Man-in-the-Middle: خود نام نشان می دهد که حمله man-in-the-middle نوعی حمله است که در آن شخصی بین شما و شخصی که با او در ارتباط هستید ممکن است فعالانه نظارت، دستگیر و کنترل کند. ارتباطات شما به صورت شفاف به عنوان مثال، مهاجم ممکن است یک تبادل داده را تغییر مسیر دهد. هنگامی که رایانه ها در سطوح پایین لایه شبکه با هم ارتباط برقرار می کنند، رایانه ها ممکن است نتوانند تعیین کنند که با چه کسی داده ها را مبادله می کنند.
حمله با کلید در معرض خطر: یک کلید اساساً یک کد یا شماره مخفی برای توصیف اطلاعات ایمن است. دستیابی به کلید برای مهاجم بسیار دشوار و نیازمند منابع است. با این حال، این امکان پذیر است. کلیدی که مهاجم به دست می آورد به عنوان کلید در معرض خطر شناخته می شود. یک مهاجم از کلید در معرض خطر استفاده می کند تا به یک ارتباط ایمن دسترسی داشته باشد بدون اینکه فرستنده یا گیرنده از حمله آگاه باشد.
حملات اخیر سایبری شبکه های کامپیوتری
حملات شبکه برای سازمانها سخت و جدی باقی میمانند، زیرا با افزایش وابستگی به ارتباطات شبکه ایمن، عملیات را به راه دور تغییر میدهند. حملات اخیر شبکه نشان داد که افراد شرور می توانند در هر لحظه ای که کسی انتظار آنها را نداشته باشد حمله کنند. بنابراین، امنیت سایبری همراه با آگاهی باید در پیش زمینه هر صنعتی باشد.
مهندسی اجتماعی
از آنجا که، برخلاف گزارش وضعیت امنیت سایبری 2020 ISACA، که مهندسی اجتماعی را به محبوبترین روش حمله شبکه تبدیل میکند، 15 درصد از طرفهای در معرض خطر، این تکنیک را به عنوان وسیلهای برای نفوذ گزارش میکنند. مهندسی اجتماعی شامل تکنیکهای پیچیده در تکنیکهای فریب است که اعتماد و احساسات کاربران را با هدف دستیابی به اطلاعات خصوصی آنها افزایش میدهد.
تهدیدات پایدار پیشرفته
برخی از حملات شبکه میتواند به شکل تهدیدهای دائمی پیشرفته (APT) از سوی گروهی از هکرهای حرفهای باشد. بنابراین، گروه هایAPT یک برنامه حمله سایبری پیچیده را طراحی و اجرا خواهند کرد. این از انواع آسیب پذیری های شبکه بدون شناسایی از طریق ویژگی های امنیتی شبکه مانند فایروال ها و برنامه های آنتی ویروس استفاده می کند.
باج افزار
در حملات باج افزاری، گروه های مخرب کانال های دسترسی به داده ها را رمزگذاری می کنند در حالی که کلیدهای رمزگشایی را مخفی می کنند، مدلی که هکرها را قادر می سازد از سازمان های آسیب دیده اخاذی کنند. کانالهای پرداخت معمولاً شامل حسابهای ارز دیجیتال غیرقابل ردیابی هستند. در حالی که مقامات امنیت سایبری از پرداخت به طرف های مخرب جلوگیری می کنند، برخی از سازمان ها به عنوان راه حلی سریع برای بازیابی دسترسی به داده ها به این کار ادامه می دهند.
روش های ایجاد حفاظت در برابر حملات در شبکه
استفاده از آنتی ویروس ها که نرم افزارهای مهمی برای جلوگیری از کرم ها و ویروس ها هستند. فقط آنتی ویروس هایی مانند لایسنس کسپرسکی می توانند آن ها را شناسایی و حذف کنند.
یکی دیگر از راه های مقابله با حملات شبکه، فایروال ها هستند که دیواری بین شبکه داخلی شما و خارج هستند. و کاربردهای بسیار مهمی دارند. یکی از این شبکه های غیرقابل اعتماد شبکه اینترنت خارجی است، اگر شبکه داخلی شما فایروال نداشته باشد، هکرها می توانند از طریق این شبکه خارجی وارد شبکه داخلی شما شوند.
استفاده از برنامه های پشتیبان حداقل می تواند از تخریب و از بین رفتن اطلاعات ناشی از حملات شبکه جلوگیری کند.