با استفاده از روشهای زیر میتوانید این صفحه را با دوستان خود به اشتراک بگذارید.
اندازه متن12
در دنیای دیجیتال امروزی حملات سایبری به یکی از بزرگترین تهدیدات برای کسبوکارها، سازمانها و حتی دولتها تبدیل شدهاند. یکی از شایعترین و مخربترین این حملات، distributed denial-of-service یا همان DDoS است. این نوع حمله با ایجاد سیل عظیمی از ترافیک تقلبی، به دنبال ایجاد اختلال در وبسایتها، سرورها و شبکههای مختلف است.
در این مقاله، به بررسی دقیق حملات DDoS، نحوه عملکرد آنها، انواع مختلف حملات و همچنین روشهای پیشگیری و مقابله با این تهدید جدی خواهیم پرداخت.
حمله DDoS چیست؟
حمله distributed denial-of-service (DDoS) یک تلاش مخرب برای ایجاد اختلال در ترافیک عادی یک سرور، سرویس یا شبکه هدفمند با غلبه بر هدف یا زیرساخت اطراف آن با سیل ترافیک اینترنت است.
حملات DDoS با استفاده از چندین سیستم کامپیوتری به خطر افتاده به عنوان منابع ترافیک حمله به اثربخشی دست می یابند. ماشینهای مورد بهرهبرداری میتوانند شامل رایانهها و سایر منابع شبکه مانند دستگاههای IoT باشند.
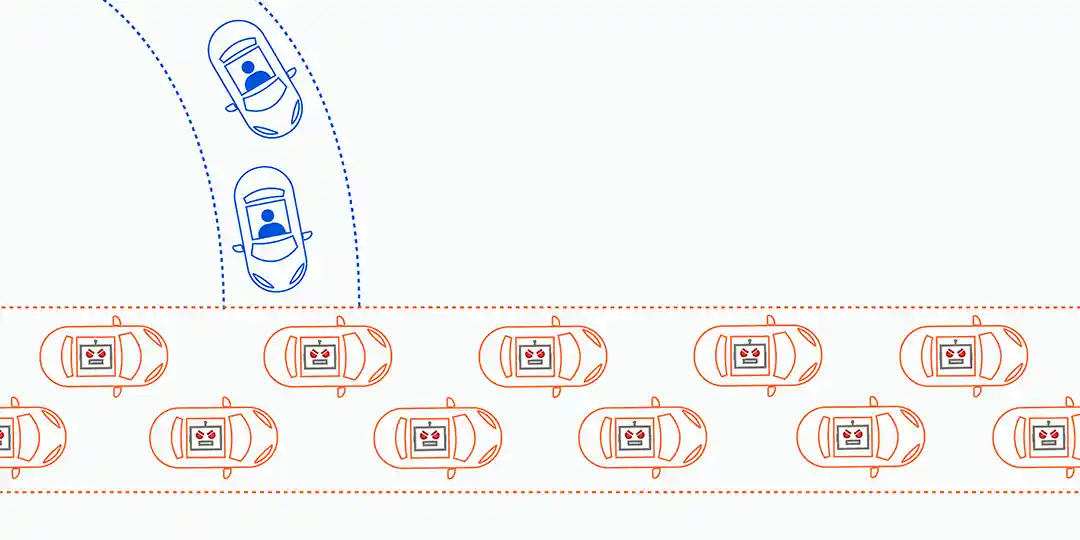
یک حمله DDoS مانند یک ترافیک غیرمنتظره است که بزرگراه را مسدود می کند و از رسیدن ترافیک منظم به مقصد جلوگیری می کند.
حمله DDoS چگونه کار می کند؟
حملات DDoS با شبکه های دستگاه های متصل به اینترنت انجام می شود.
این شبکهها شامل رایانهها و سایر دستگاهها (مانند دستگاههای IoT) هستند که به بدافزار آلوده شدهاند و به آنها اجازه میدهند از راه دور توسط یک مهاجم کنترل شوند. این دستگاهها به عنوان ربات شناخته میشوند و به گروهی از رباتها باتنت میگویند.
هنگامی که یک بات نت ایجاد شد، مهاجم می تواند با ارسال دستورالعمل های راه دور به هر ربات، حمله را هدایت کند.
هنگامی که سرور یا شبکه توسط بات نت مورد هدف قرار می گیرد، هر ربات درخواست هایی را به آدرس IP مورد نظر ارسال می کند که به طور بالقوه باعث می شود سرور یا شبکه تحت فشار قرار گیرد.
از آنجایی که هر ربات یک دستگاه اینترنتی قانونی است، جداسازی ترافیک حمله از ترافیک عادی می تواند دشوار باشد.
نحوه شناسایی یک حمله DDoS
بارزترین علامت حمله DDoS این است که سایت یا سرویسی ناگهان کند می شود یا در دسترس نیست. اما از آنجایی که دلایل زیادی می تواند مشکلات عملکرد مشابهی ایجاد کند، معمولاً به بررسی بیشتر نیاز است.
ابزارهای تجزیه و تحلیل ترافیک می توانند به شما کمک کنند برخی از این نشانه های آشکار حمله DDoS را شناسایی کنید:
مقادیر مشکوک ترافیک ناشی از یک آدرس IP یا محدوده IP
سیل ترافیک از سوی کاربرانی که یک نمایه رفتاری مشترک دارند، مانند نوع دستگاه، موقعیت جغرافیایی، یا نسخه مرورگر وب
افزایش غیرقابل توضیح در درخواست ها به یک صفحه یا نقطه پایانی
الگوهای ترافیکی عجیب و غریب مانند افزایش الگوهایی که غیرطبیعی به نظر می رسند
علائم خاص دیگری از حمله DDoS وجود دارد که بسته به نوع حمله می تواند متفاوت باشد
برخی از انواع رایج حملات DDoS چیست؟
انواع مختلف حمله DDoS اجزای مختلف اتصال شبکه را هدف قرار می دهند. برای درک نحوه عملکرد حمله DDoS مختلف، لازم است بدانیم که چگونه یک اتصال شبکه ایجاد می شود.
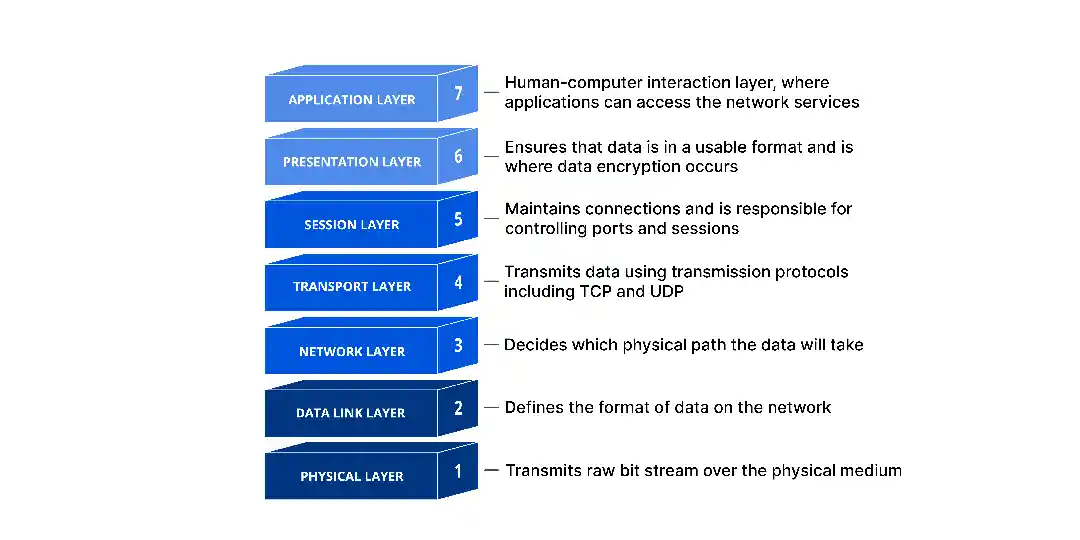
یک اتصال شبکه در اینترنت از اجزای مختلف یا “لایه ها” تشکیل شده است. مانند ساختن یک خانه از پایه، هر لایه در مدل هدف متفاوتی دارد.
مدل OSI، که در زیر نشان داده شده است، یک چارچوب مفهومی است که برای توصیف اتصال شبکه در 7 لایه مجزا استفاده می شود.
در حالی که تقریباً تمام حمله DDoS شامل غلبه بر یک دستگاه یا شبکه هدف با ترافیک است، حملات را می توان به سه دسته تقسیم کرد. یک مهاجم ممکن است از یک یا چند بردار حمله مختلف یا بردارهای حمله چرخه ای در پاسخ به اقدامات مقابله ای انجام شده توسط هدف استفاده کند.
حملات لایه
هدف حمله:
گاهی اوقات به عنوان یک حمله DDoS لایه 7 (با اشاره به لایه هفتم مدل OSI) از آن یاد می شود، هدف این حملات تخلیه منابع هدف برای ایجاد یک denial of service است.
این نوع حملات، با هدف ایجاد اختلال در وبسایتها انجام میشوند. مهاجمان با ارسال تعداد زیادی درخواست برای صفحات وب، سرور را وادار میکنند تا کارهای زیادی انجام دهد. در نتیجه، سرور دیگر نمیتواند به درخواستهای کاربران عادی پاسخ دهد و وبسایت از دسترس خارج میشود
دفاع در برابر حملات لایه 7 دشوار است، زیرا تشخیص ترافیک مخرب از ترافیک قانونی دشوار است.
نمونه حمله به پروتکلهای کاربردی
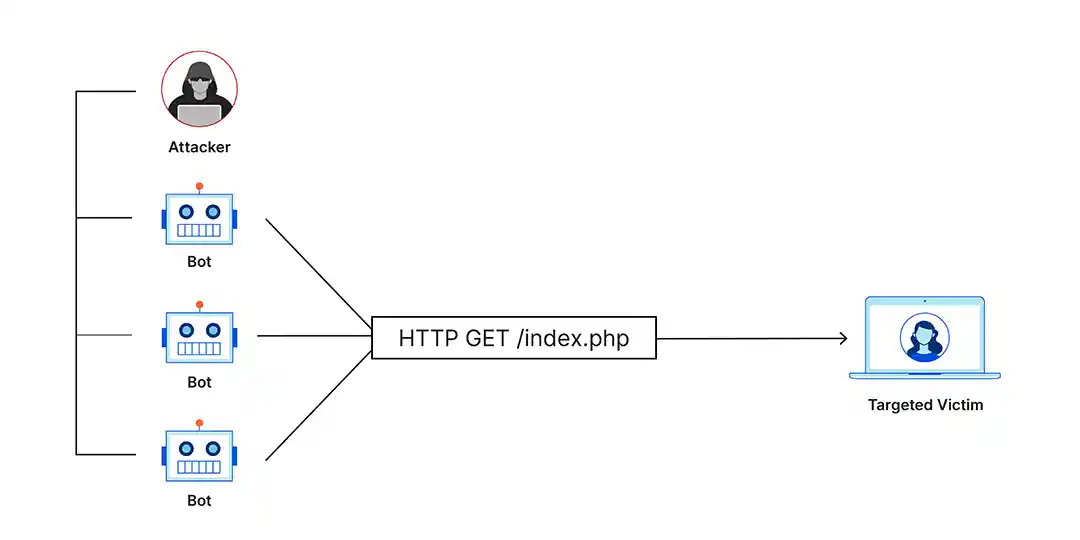
حمله سیل HTTP
این حمله شبیه به این است که در یک مرورگر وب، روی یک صفحه وب چندین بار پشت سر هم دکمه Refresh را فشار دهید و این کار را روی بسیاری از کامپیوترهای مختلف انجام دهید. تعداد زیادی درخواست HTTP سرور را پر میکنند و باعث عدم سرویسدهی میشوند.
این نوع حمله از ساده تا پیچیده متغیر است. پیادهسازیهای سادهتر ممکن است با استفاده از آدرسهای IP مهاجم، رفررها و عاملهای کاربری یکسان، به یک URL دسترسی داشته باشند. نسخههای پیچیدهتر ممکن است از تعداد زیادی آدرس IP مهاجم استفاده کنند و با استفاده از رفررها و عاملهای کاربری تصادفی، URLهای تصادفی را هدف قرار دهند.
حملات پروتکلی
هدف حمله:
حملات پروتکلی، که همچنین به عنوان حملات خستگی حالت شناخته میشوند، با مصرف بیش از حد منابع سرور و/ یا منابع تجهیزات شبکه مانند فایروالها و بالانسکنندههای بار، باعث اختلال در سرویس میشوند.
حملات پروتکلی از نقاط ضعف لایه 3 و لایه 4 پشته پروتکل استفاده میکنند تا هدف را غیرقابل دسترسی کنند.
مثال حمله پروتکلی
سیل SYN
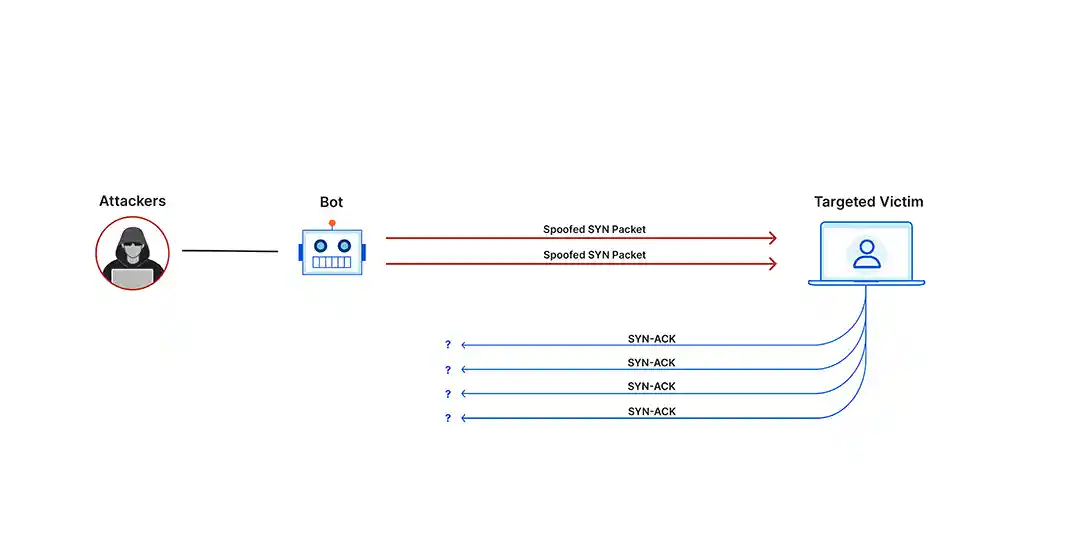
یک سیل SYN مشابه کارگری در یک انبار تأمین است که درخواستهایی از جلوی فروشگاه دریافت میکند.
کارگر یک درخواست را دریافت میکند، برای گرفتن بسته میرود و منتظر تأیید میماند تا بسته را به جلوی فروشگاه بیاورد. سپس کارگر درخواستهای بستههای بیشتری را بدون تأیید دریافت میکند تا زمانی که دیگر نمیتواند بستههای بیشتری را حمل کند، سرریز میشود و شروع به پاسخ ندادن به درخواستها میکند.
این حمله از دستکاری دستدادن TCP سوءاستفاده میکند – دنباله ارتباطاتی که دو کامپیوتر یک اتصال شبکه را شروع میکنند – با ارسال تعداد زیادی بسته SYN “درخواست اتصال اولیه” TCP با آدرسهای IP منبع تقلبی به هدف.
ماشین هدف به هر درخواست اتصال پاسخ میدهد و سپس منتظر مرحله نهایی در دستدادن است که هرگز اتفاق نمیافتد و در این فرآیند منابع هدف را تمام میکند.
حملات حجمی
هدف حمله:
این دسته از حملات تلاش میکنند با مصرف تمام پهنای باند موجود بین هدف و اینترنت بزرگتر، ازدحام ایجاد کنند. مقادیر زیادی داده با استفاده از یک نوع تقویت یا روش دیگری برای ایجاد ترافیک عظیم، مانند درخواستها از یک باتنت، به یک هدف ارسال میشود.
تقویت DNS
یک تقویت DNS مانند این است که اگر کسی زنگ بزند به یک رستوران و بگوید «لطفا یکی از هر چیز را برای من بیاورید، لطفا به من زنگ بزنید و تمام سفارش من را تکرار کنید»، جایی که شماره تماس بازگشتی در واقع متعلق به قربانی است. با تلاش بسیار کم، پاسخ طولانی تولید میشود و به قربانی ارسال میشود.
با ایجاد یک درخواست به یک سرور DNS باز با یک آدرس IP تقلبی (آدرس IP قربانی)، آدرس IP هدف سپس یک پاسخ از سرور دریافت میکند.
فرآیند کاهش حمله DDoS
نگرانی اصلی در کاهش حمله DDoS، تمایز بین ترافیک حمله و ترافیک عادی است.
به عنوان مثال، اگر وب سایت یک شرکت با مشتریان مشتاق عرضه شود، قطع کردن همه ترافیک اشتباه است. اگر آن شرکت به طور ناگهانی ترافیک مهاجمان شناخته شده را افزایش دهد، احتمالاً تلاش برای کاهش حمله ضروری است. مشکل در جدا کردن مشتریان واقعی از ترافیک حمله است.
در اینترنت مدرن، ترافیک DDoS به اشکال مختلفی وجود دارد. ترافیک می تواند از نظر طراحی متفاوت باشد، از حملات تک منبع جعلی گرفته تا حملات چند بردار پیچیده و تطبیقی.
یک حمله DDoS چند بردار از مسیرهای حمله متعدد استفاده میکند تا به روشهای مختلف بر یک هدف غلبه کند، که به طور بالقوه تلاشهای کاهش را در هر مسیری منحرف میکند.
حمله ای که چندین لایه پشته پروتکل را به طور همزمان هدف قرار می دهد، مانند تقویت DNS (لایه های هدف 3/4) همراه با سیل HTTP (لایه هدف 7) نمونه ای از DDoS چند برداری است.
کاهش یک حمله DDoS چند بردار به استراتژیهای مختلفی برای مقابله با مسیرهای مختلف نیاز دارد.
به طور کلی، هرچه حمله پیچیدهتر باشد، احتمال اینکه ترافیک حمله از ترافیک عادی جدا شود، بیشتر میشود – هدف مهاجم این است که تا حد امکان با هم ترکیب شود و تلاشهای کاهش را تا حد امکان ناکارآمد کند.
تلاشهای کاهشی که شامل حذف یا محدود کردن بیرویه ترافیک میشود، ممکن است ترافیک خوب را همراه با موارد بد از بین ببرد، و همچنین حمله ممکن است برای دور زدن اقدامات متقابل اصلاح و سازگار شود. به منظور غلبه بر یک تلاش پیچیده برای اختلال، یک راه حل لایه ای بیشترین سود را به همراه خواهد داشت.
مسیریابی Blackhole
یک راه حل در دسترس تقریباً همه مدیران شبکه، ایجاد یک مسیر Blackhole است. در سادهترین شکل آن، وقتی فیلتر Blackhole بدون معیارهای محدودیت خاصی اجرا میشود، ترافیک شبکه قانونی و مخرب به یک مسیر پوچ یا سیاهچاله هدایت میشود و از شبکه حذف میشود.
اگر یک ویژگی اینترنتی در حال تجربه حمله DDoS باشد، ارائهدهنده خدمات اینترنت دارایی (ISP) ممکن است تمام ترافیک سایت را به عنوان دفاعی به یک Blackhole ارسال کند. این یک راه حل ایده آل نیست، زیرا به طور موثر هدف مورد نظر خود را به مهاجم می دهد: شبکه را غیرقابل دسترس می کند.
محدود کردن نرخ
محدود کردن تعداد درخواست هایی که سرور در یک بازه زمانی خاص می پذیرد نیز راهی برای کاهش حملات انکار سرویس است.
در حالی که محدود کردن نرخ برای کند کردن اسکراپرهای وب از سرقت محتوا و کاهش تلاشهای brute force برای ورود مفید است، احتمالاً به تنهایی برای مدیریت مؤثر یک حمله DDoS پیچیده کافی نیست.
با این وجود، محدود کردن نرخ یک جزء مفید در یک استراتژی کاهش حمله DDoS موثر است. با محدودیت نرخ Cloudflare آشنا شوید
فایروال برنامه های وب
فایروالبرنامه وب (WAF) ابزاری است که می تواند به کاهش حمله DDoS لایه 7 کمک کند. با قرار دادن یک WAF بین اینترنت و یک سرور مبدا، WAF ممکن است به عنوان یک پروکسی معکوس عمل کند و از سرور مورد نظر در برابر انواع خاصی از ترافیک مخرب محافظت کند.
با فیلتر کردن درخواست ها بر اساس یک سری قوانین مورد استفاده برای شناسایی ابزارهای DDoS، می توان از حملات لایه 7 جلوگیری کرد. یکی از ارزش های کلیدی یک WAF موثر، توانایی اجرای سریع قوانین سفارشی در پاسخ به یک حمله است. با WAF Cloudflare آشنا شوید.
انتشار شبکه Anycast
این رویکرد کاهش از یک شبکه Anycast استفاده می کند تا ترافیک حمله را در شبکه ای از سرورهای توزیع شده به نقطه ای که ترافیک جذب شبکه می شود، پراکنده کند.
این رویکرد مانند هدایت کردن یک رودخانه پرشتاب به پایین کانالهای کوچکتر جداگانه، تأثیر ترافیک حمله توزیعشده را تا جایی گسترش میدهد که قابل مدیریت میشود و هر گونه قابلیت مخرب را منتشر میکند.